Límites de seguridad y control de acceso
La implementación de agentes LangGraph en producción requiere controles de seguridad robustos. Esta lección aborda la protección de las APIs de los agentes, la autenticación y autorización de usuarios, y la gestión de permisos para prevenir accesos no autorizados y usos indebidos.
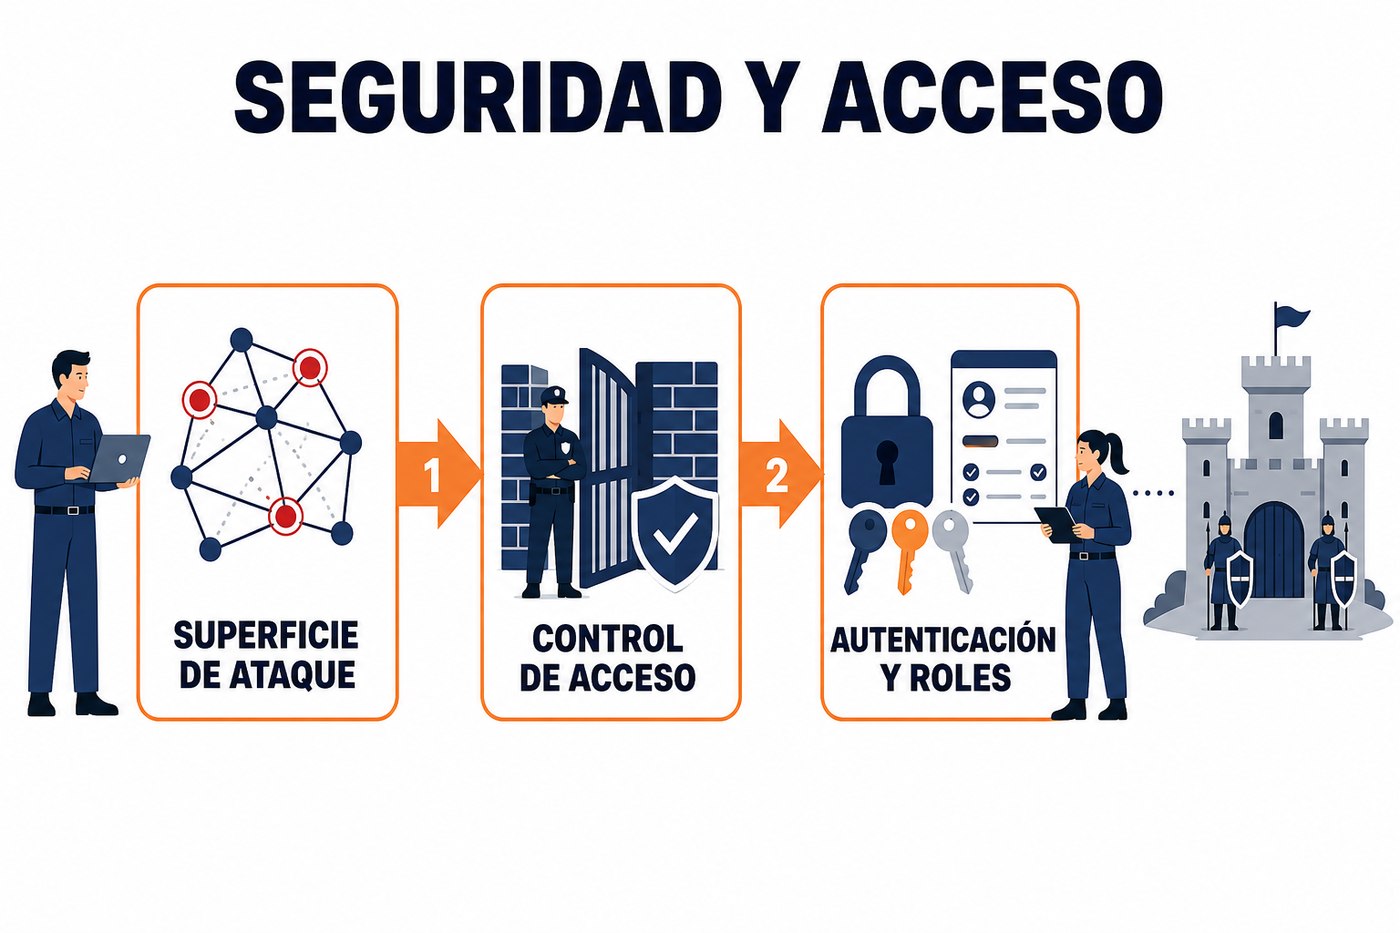
Superficie de ataque en agentes LangGraph
Un agente LangGraph expuesto como servicio presenta una superficie de ataque que debe ser gestionada. Los puntos clave a proteger incluyen la API que interactúa con el grafo, el acceso a los modelos de lenguaje subyacentes (LLMs), y cualquier base de datos o almacenamiento de contexto que el agente utilice. Un agente mal configurado o desprotegido puede ser vulnerable a inyecciones de prompts, fugas de información sensible o consumo excesivo de recursos.
La exposición de un agente implica que cualquier solicitud externa puede intentar manipular su comportamiento o acceder a datos. Es fundamental considerar que el agente, al interactuar con LLMs, puede generar respuestas no deseadas si los prompts de entrada no se validan o si no se aplican controles de salida. La seguridad no se limita a la infraestructura; también abarca la lógica del agente y la interacción con sus componentes.
Control de acceso a la API del agente
La API que expone el agente LangGraph debe estar protegida. Esto generalmente se logra mediante el uso de gateways API o frameworks web que implementan mecanismos de autenticación y autorización. Los métodos comunes incluyen:
- Claves API: Un token secreto que el cliente debe incluir en cada solicitud. Es simple de implementar, pero requiere una gestión cuidadosa de las claves (rotación, revocación).
- OAuth 2.0 / OpenID Connect: Estándares para delegar la autenticación y autorización. Permite que los usuarios finales autoricen a aplicaciones de terceros a acceder a recursos protegidos sin compartir sus credenciales directamente. Ideal para escenarios donde múltiples aplicaciones o usuarios interactúan con el agente.
- JSON Web Tokens (JWT): Tokens firmados digitalmente que contienen información sobre el usuario y sus permisos. Permiten un control de acceso sin estado, donde el servidor no necesita mantener la sesión del usuario.
No se deben codificar claves API o credenciales directamente en el código fuente. Utilice variables de entorno o un servicio de gestión de secretos para su almacenamiento y recuperación segura en tiempo de ejecución.
Independientemente del método elegido, es crucial que la comunicación con la API se realice siempre a través de HTTPS para cifrar el tráfico y prevenir la interceptación de credenciales o datos sensibles.
Autenticación y autorización de usuarios
Una vez autenticado el cliente o usuario, se debe determinar qué acciones puede realizar sobre el agente. Esto es la autorización. Se puede implementar un modelo de control de acceso basado en roles (RBAC) o basado en atributos (ABAC).
- RBAC: Se asignan roles a los usuarios (ej. 'admin', 'usuario_standard', 'visor'). Cada rol tiene un conjunto predefinido de permisos. Es más sencillo de gestionar para sistemas con un número limitado de roles y permisos estáticos.
- ABAC: Los permisos se otorgan basándose en los atributos del usuario, del recurso o del entorno. Ofrece mayor flexibilidad y granularidad, ideal para sistemas complejos donde los permisos pueden cambiar dinámicamente.
Para un agente LangGraph, esto podría significar que ciertos usuarios solo pueden ejecutar el grafo, mientras que otros pueden modificar su configuración o acceder a logs de ejecución. La implementación de estos controles se realiza en la capa de la API, antes de que la solicitud llegue al grafo.
# Ejemplo conceptual de middleware de autorización en un framework web (ej. FastAPI)
from fastapi import FastAPI, Header, HTTPException

app = FastAPI()

VALID_API_KEY = "tu_clave_secreta_aqui"

@app.middleware("http")
async def verify_api_key(request, call_next):
    api_key = request.headers.get("X-API-Key")
    if not api_key or api_key != VALID_API_KEY:
        raise HTTPException(status_code=401, detail="Acceso no autorizado")
    response = await call_next(request)
    return response

@app.get("/run_agent")
async def run_agent():
    # Lógica para ejecutar el agente LangGraph
    return {"message": "Agente ejecutado exitosamente"}
Validación de entradas y saneamiento de salidas
Más allá del control de acceso, la interacción directa con el agente LangGraph requiere validación. Los prompts de entrada deben ser validados para evitar inyecciones de prompts o la introducción de datos maliciosos que puedan manipular el comportamiento del LLM o del agente. Esto incluye:
- Filtrado de contenido: Identificar y bloquear palabras clave o patrones de texto que puedan indicar un intento de ataque o un uso indebido.
- Límites de longitud: Restringir el tamaño de los prompts para prevenir ataques de denegación de servicio o consumo excesivo de tokens.
- Escaneo de vulnerabilidades: Utilizar herramientas o modelos específicos para detectar prompts que intenten evadir las restricciones de seguridad del LLM (jailbreaking).
De manera similar, las salidas del agente deben ser saneadas antes de ser presentadas al usuario o a otros sistemas. Esto es crucial para prevenir la fuga de información sensible que el LLM podría haber generado accidentalmente o para evitar la inyección de código si la salida se renderiza en una interfaz web.
Aplicación práctica (qué hacer el lunes)
- Implemente un gateway API: Si aún no lo tiene, coloque un gateway API frente a su servicio LangGraph. Esto centralizará la gestión de seguridad, el enrutamiento y la limitación de tasas.
- Defina un esquema de autenticación: Elija entre claves API, OAuth 2.0 o JWT según los requisitos de su sistema y la integración con otros servicios. Asegúrese de que todas las comunicaciones sean HTTPS.
- Establezca roles y permisos: Determine quién necesita acceder al agente y qué acciones puede realizar. Configure un sistema RBAC o ABAC en su capa de autenticación/autorización para aplicar estos permisos.
- Valide entradas y sanee salidas: Antes de pasar cualquier prompt al agente, implemente lógica de validación para filtrar contenido malicioso o excesivo. Después de recibir la respuesta del agente, aplique saneamiento para evitar fugas de datos o inyecciones.
There are no comments for now.
to be the first to leave a comment.