Seguridad y Redes en Azure AI Foundry: Acceso y Protección de Datos
La seguridad en Azure AI Foundry es crítica para proteger los activos de IA, los datos sensibles y la integridad operativa. Esta lección aborda la configuración de controles de acceso, la protección de la red y la gestión de datos para asegurar las soluciones de IA conforme a las políticas corporativas.
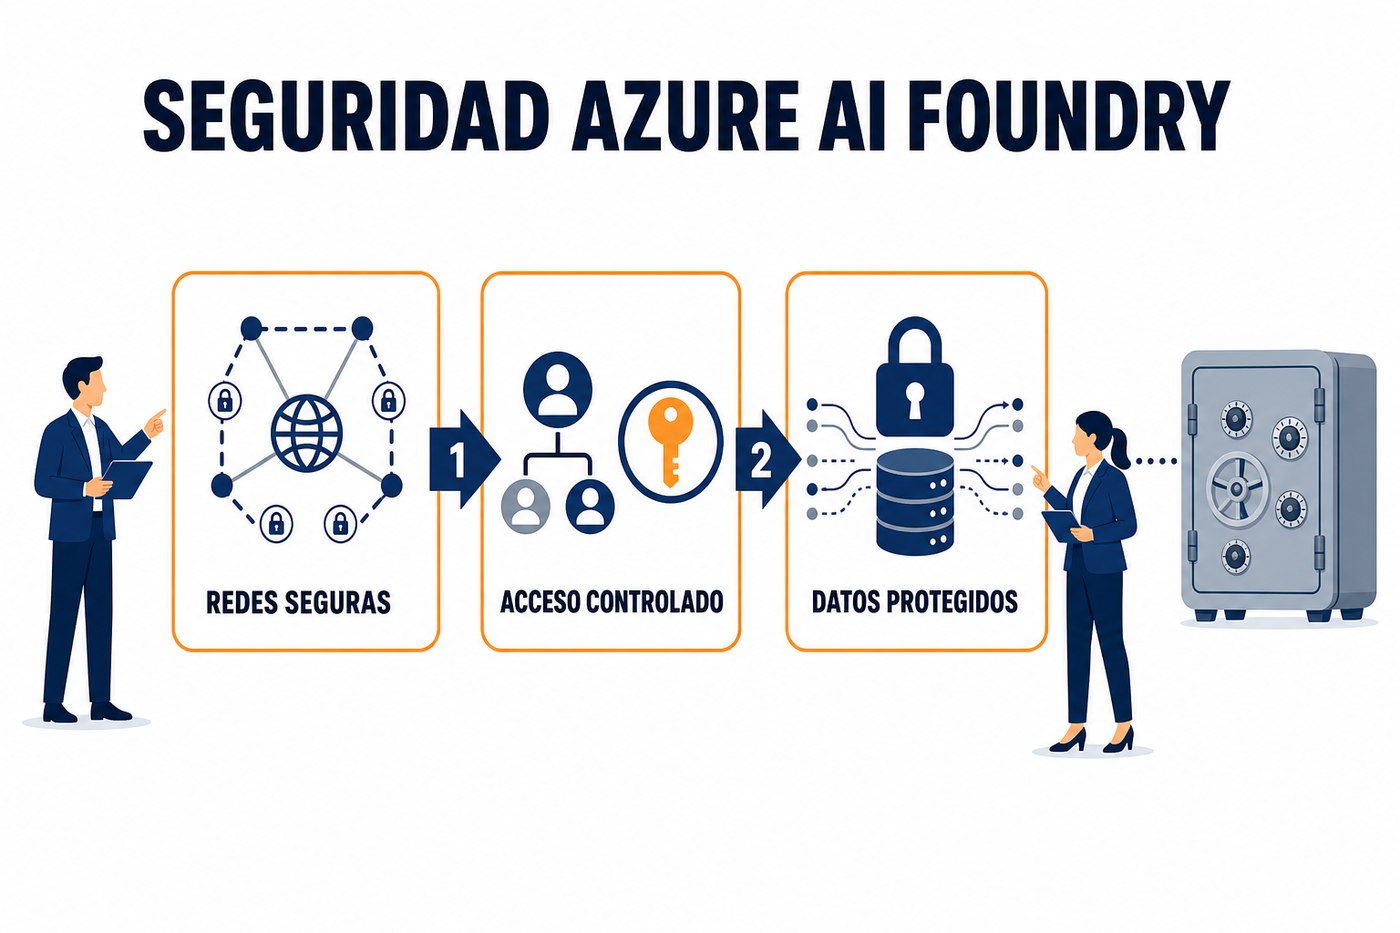
Principios de Seguridad en Azure AI Foundry
La implementación de soluciones de IA en Azure AI Foundry requiere un enfoque de seguridad por capas. Esto implica proteger el acceso a los modelos, los datos de entrenamiento y evaluación, los endpoints de inferencia y la infraestructura subyacente. El objetivo es prevenir el acceso no autorizado, la manipulación de datos y la exposición de información confidencial, asegurando la continuidad del servicio y el cumplimiento normativo.
- Aislamiento de red: Restringir el tráfico a componentes específicos.
- Control de acceso basado en roles (RBAC): Asignar permisos mínimos necesarios.
- Cifrado de datos: Proteger datos en reposo y en tránsito.
- Monitoreo y auditoría: Detectar y responder a actividades sospechosas.
- Gestión de secretos: Proteger credenciales y claves de API.
Configuración de Redes Virtuales y Puntos de Conexión Privados
El aislamiento de red es fundamental. Azure AI Foundry se puede integrar con Azure Virtual Network (VNet) para crear un perímetro de seguridad. Esto permite que los recursos de AI Foundry (espacios de trabajo, modelos, endpoints) se comuniquen dentro de una red privada, sin exposición directa a internet.
Los Puntos de Conexión Privados (Private Endpoints) extienden una VNet a los servicios PaaS de Azure, incluyendo Azure AI Foundry. Al configurar un Private Endpoint, el tráfico entre la VNet y el servicio de AI Foundry viaja a través de la red troncal de Microsoft, eliminando la necesidad de pasar por internet público. Esto reduce la superficie de ataque y asegura que los datos permanezcan dentro de la red privada.
- Cree una Azure Virtual Network (VNet) y subredes para sus recursos de IA.
- Configure Private Endpoints para el espacio de trabajo de Azure AI Foundry, Azure Container Registry (ACR) y Azure Storage (Blob, File) asociados.
- Configure las reglas del Grupo de Seguridad de Red (NSG) en las subredes para permitir solo el tráfico necesario entre los componentes.
- Asegure que la resolución DNS para los servicios de Azure apunte a los Private Endpoints utilizando Azure Private DNS Zones.
La configuración incorrecta de DNS es una causa común de fallas en la conectividad de Private Endpoints. Verifique que las Private DNS Zones estén vinculadas correctamente a la VNet y que los registros A apunten a las IPs privadas de los servicios.
Gestión de Acceso con Azure RBAC y Azure Key Vault
Azure AI Foundry utiliza Azure Role-Based Access Control (RBAC) para gestionar quién puede acceder y qué acciones puede realizar sobre los recursos. Es crucial aplicar el principio de privilegio mínimo, asignando solo los roles necesarios a usuarios, grupos y entidades de servicio.
- Propietario (Owner): Control total, incluyendo gestión de acceso.
- Colaborador (Contributor): Puede gestionar todos los recursos, pero no el acceso.
- Lector (Reader): Solo puede ver los recursos.
- Roles específicos de Azure Machine Learning: Existen roles como 'Azure Machine Learning Contributor' que otorgan permisos granulares para operaciones de ML.
Para la gestión segura de credenciales, claves de API y secretos, se debe integrar Azure Key Vault. Los modelos y agentes de IA a menudo requieren acceso a servicios externos o bases de datos, y sus credenciales no deben ser codificadas ni almacenadas en texto plano. Key Vault proporciona un almacén centralizado y seguro para estos secretos, con control de acceso y capacidades de auditoría.
az keyvault secret set --vault-name "mi-keyvault" --name "api-key-servicio-externo" --value "supersecreto123"

az keyvault secret show --vault-name "mi-keyvault" --name "api-key-servicio-externo" --query value -o tsv
Protección de Datos en Reposo y en Tránsito
El cifrado es un pilar de la protección de datos. En Azure AI Foundry, los datos se cifran tanto en reposo como en tránsito por defecto. Sin embargo, las organizaciones pueden requerir la gestión de sus propias claves de cifrado.
- Cifrado en reposo: Azure Storage cifra automáticamente los datos almacenados (ej. datasets de entrenamiento, artefactos de modelo) usando claves gestionadas por Microsoft (Microsoft-managed keys). Para un control adicional, se puede configurar el cifrado con Customer-managed keys (CMK), donde las claves se almacenan en Azure Key Vault.
- Cifrado en tránsito: Todo el tráfico entre los componentes de Azure AI Foundry y los servicios de Azure se cifra mediante TLS/SSL. Esto incluye la comunicación con los endpoints de inferencia, los servicios de almacenamiento y las bases de datos.
Es esencial asegurar que los datos sensibles (ej. PII, datos de salud) utilizados para entrenar o evaluar modelos estén debidamente anonimizados o seudónimos antes de su uso, y que su acceso esté estrictamente controlado.
Aplicación Práctica: Checklist de Seguridad Inicial
Para el lunes, al iniciar un nuevo proyecto en Azure AI Foundry, siga este checklist de seguridad inicial para sentar las bases de una implementación segura:
- Defina la VNet: Cree una Azure VNet y las subredes necesarias para aislar su entorno de AI Foundry.
- Configure Private Endpoints: Establezca Private Endpoints para el espacio de trabajo de AI Foundry, Azure Storage y Azure Container Registry. Valide la resolución DNS.
- Implemente RBAC: Asigne roles de Azure RBAC a los equipos y entidades de servicio con el principio de privilegio mínimo. Revise los roles predefinidos y considere crear roles personalizados si es necesario.
- Integre Key Vault: Configure un Azure Key Vault para almacenar secretos, claves y certificados que sus modelos o agentes puedan necesitar. Asegure que las aplicaciones de AI Foundry tengan acceso autorizado a este Key Vault.
- Revise políticas de cifrado: Confirme que los datos en reposo en Azure Storage estén cifrados y, si es requerido, configure el cifrado con CMK.
There are no comments for now.
to be the first to leave a comment.