Registros (Logs) y Depuración en Entornos Productivos
Los registros (logs) son la principal herramienta para diagnosticar problemas y entender el comportamiento de n8n en producción. Una configuración adecuada y un análisis sistemático permiten identificar cuellos de botella, errores operativos y patrones de uso, esenciales para la estabilidad y optimización del sistema.
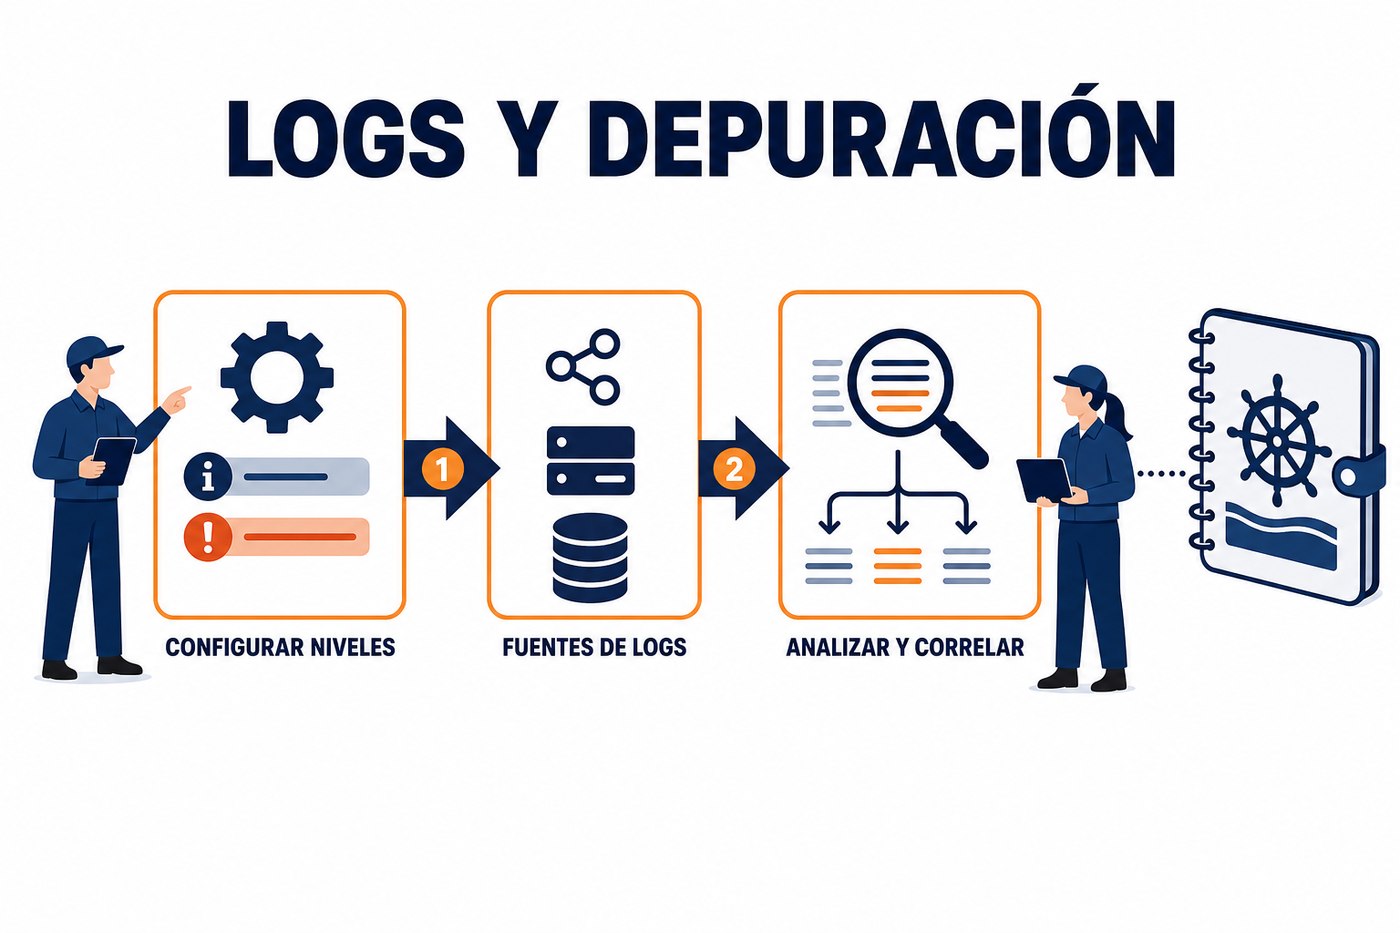
Configuración de Niveles de Log en n8n
n8n permite ajustar el nivel de detalle de los logs a través de variables de entorno. Esto es crucial para equilibrar la información disponible con el rendimiento y el espacio de almacenamiento. En entornos de desarrollo, un nivel DEBUG puede ser útil, pero en producción, niveles más restrictivos son preferibles para evitar sobrecarga.
N8N_LOG_LEVEL: Define la verbosidad general. Opciones comunes:error,warn,info,debug,verbose,silly. Para producción,infoowarnsuelen ser suficientes.N8N_LOG_FILE: Ruta a un archivo donde se escribirán los logs. Si no se especifica, los logs van a la salida estándar (stdout/stderr).N8N_LOG_FILE_MAX_SIZE: Tamaño máximo del archivo de log antes de rotar (ej.100MB).N8N_LOG_FILE_MAX_FILES: Número máximo de archivos de log rotados a mantener (ej.5).
Configurar N8N_LOG_LEVEL=info en producción es una buena práctica. Si se necesita depurar un problema específico, se puede elevar temporalmente el nivel a debug, pero es fundamental revertirlo una vez resuelto para no impactar el rendimiento ni el almacenamiento.
Ejemplo de configuración en .env para un entorno productivo:
N8N_LOG_LEVEL=info
N8N_LOG_FILE=/var/log/n8n/n8n.log
N8N_LOG_FILE_MAX_SIZE=200MB
N8N_LOG_FILE_MAX_FILES=7
Fuentes de Logs en n8n
Los logs de n8n se generan desde diferentes componentes, y es importante saber dónde buscar la información relevante:
- Logs del contenedor/proceso principal de n8n: Contienen información sobre el inicio, apagado, errores generales de la aplicación, conexiones a la base de datos, y la gestión de workers si se usa Queue Mode. Si n8n se ejecuta en un contenedor Docker, estos logs se envían a
stdout/stderrdel contenedor. - Logs de ejecución de workflows: Registran el inicio, fin y estado de cada ejecución de workflow, incluyendo errores específicos de nodos o lógica. Estos logs son accesibles desde la interfaz de usuario de n8n (sección 'Executions') y, dependiendo de la configuración, también pueden aparecer en los logs generales.
- Logs de workers (en Queue Mode): Cada worker genera sus propios logs, que detallan las tareas que procesa y los errores que encuentra. Es vital monitorear estos logs para diagnosticar problemas de rendimiento o fallas en workers específicos.
- Logs del orquestador de colas (Redis/RabbitMQ): Aunque no son logs de n8n directamente, los logs de la infraestructura de colas (ej. Redis) son críticos para entender problemas de comunicación o saturación de la cola.
Análisis y Correlación de Logs
El análisis efectivo de logs requiere correlacionar eventos de diferentes fuentes. Un ID de ejecución es el elemento clave para rastrear una ejecución de workflow a través de múltiples logs.
- Identificación de errores: Buscar palabras clave como
ERROR,FAIL,EXCEPTION. Los mensajes de error suelen incluir el ID de la ejecución y el nodo afectado. - Rendimiento: Monitorear los tiempos de inicio y fin de las ejecuciones. Si se observan demoras, correlacionar con los logs de workers para identificar cuellos de botella.
- Comportamiento inesperado: Si un workflow no se ejecuta o se ejecuta de forma incorrecta, revisar los logs de n8n para ver si hay errores en la carga del workflow, problemas de credenciales o fallas de conexión a servicios externos.
- Auditoría: Los logs pueden usarse para auditar quién modificó un workflow o cuándo se ejecutó una acción crítica, aunque n8n no está diseñado como un sistema de auditoría forense.
Herramientas como ELK Stack (Elasticsearch, Logstash, Kibana), Grafana Loki o soluciones SaaS de gestión de logs son recomendables para centralizar, indexar y visualizar logs de múltiples fuentes, facilitando la correlación y el análisis a escala.
Manejo de Información Sensible en Logs
Los logs pueden contener información sensible, como datos de entrada/salida de nodos, credenciales o configuraciones. Es fundamental gestionar esto con cuidado para cumplir con políticas de seguridad y privacidad.
- Sanitización de datos: n8n puede ser configurado para no registrar datos sensibles en los logs de ejecución. Esto se gestiona a nivel de nodo o de workflow, marcando campos específicos como 'sensitive' o deshabilitando el registro de datos de entrada/salida en nodos críticos.
- Rotación de logs: Implementar una política de rotación de logs (
N8N_LOG_FILE_MAX_SIZE,N8N_LOG_FILE_MAX_FILES) es esencial para evitar que los archivos de log crezcan indefinidamente y para cumplir con requisitos de retención de datos. - Acceso restringido: Limitar el acceso a los archivos de log solo al personal autorizado. En sistemas Linux, esto se logra con permisos de archivo y grupos de usuarios.
- Cifrado: Si los logs contienen información altamente sensible, considerar el cifrado de los volúmenes donde se almacenan los logs en reposo.
Aplicación Práctica: Checklist de Logs para el Lunes
Para asegurar un diagnóstico eficiente y un monitoreo robusto, implemente las siguientes acciones:
- Verificar configuración de
.env: Asegúrese de queN8N_LOG_LEVELesté eninfoy que la rotación de logs (N8N_LOG_FILE_MAX_SIZE,N8N_LOG_FILE_MAX_FILES) esté configurada para evitar el llenado del disco. - Centralizar logs: Si no lo ha hecho, planifique la integración de los logs de n8n (incluyendo workers y la base de datos) en un sistema de gestión de logs centralizado (ej. ELK, Loki).
- Establecer procedimientos de revisión: Defina quién revisa los logs, con qué frecuencia y qué patrones de error buscar. Capacite al equipo sobre cómo correlacionar IDs de ejecución.
- Revisar nodos sensibles: Identifique workflows y nodos que manejan datos sensibles y asegúrese de que la configuración de registro de datos (input/output) sea la adecuada para evitar fugas de información en los logs.
- Simular errores: Programe una prueba para introducir un error controlado en un workflow y verifique que el error se registre correctamente en los logs y que pueda ser rastreado.
No hay comentarios por ahora.
para ser el primero en comentar.