Gestión de Credenciales en n8n: Almacenamiento Seguro y Rotación
La gestión adecuada de credenciales es crítica para la seguridad operativa de n8n. Esta lección cubre el almacenamiento seguro, la rotación periódica y el uso de credenciales, minimizando riesgos de exposición y acceso no autorizado. Se enfoca en prácticas que garantizan la integridad y confidencialidad de los accesos a sistemas externos.
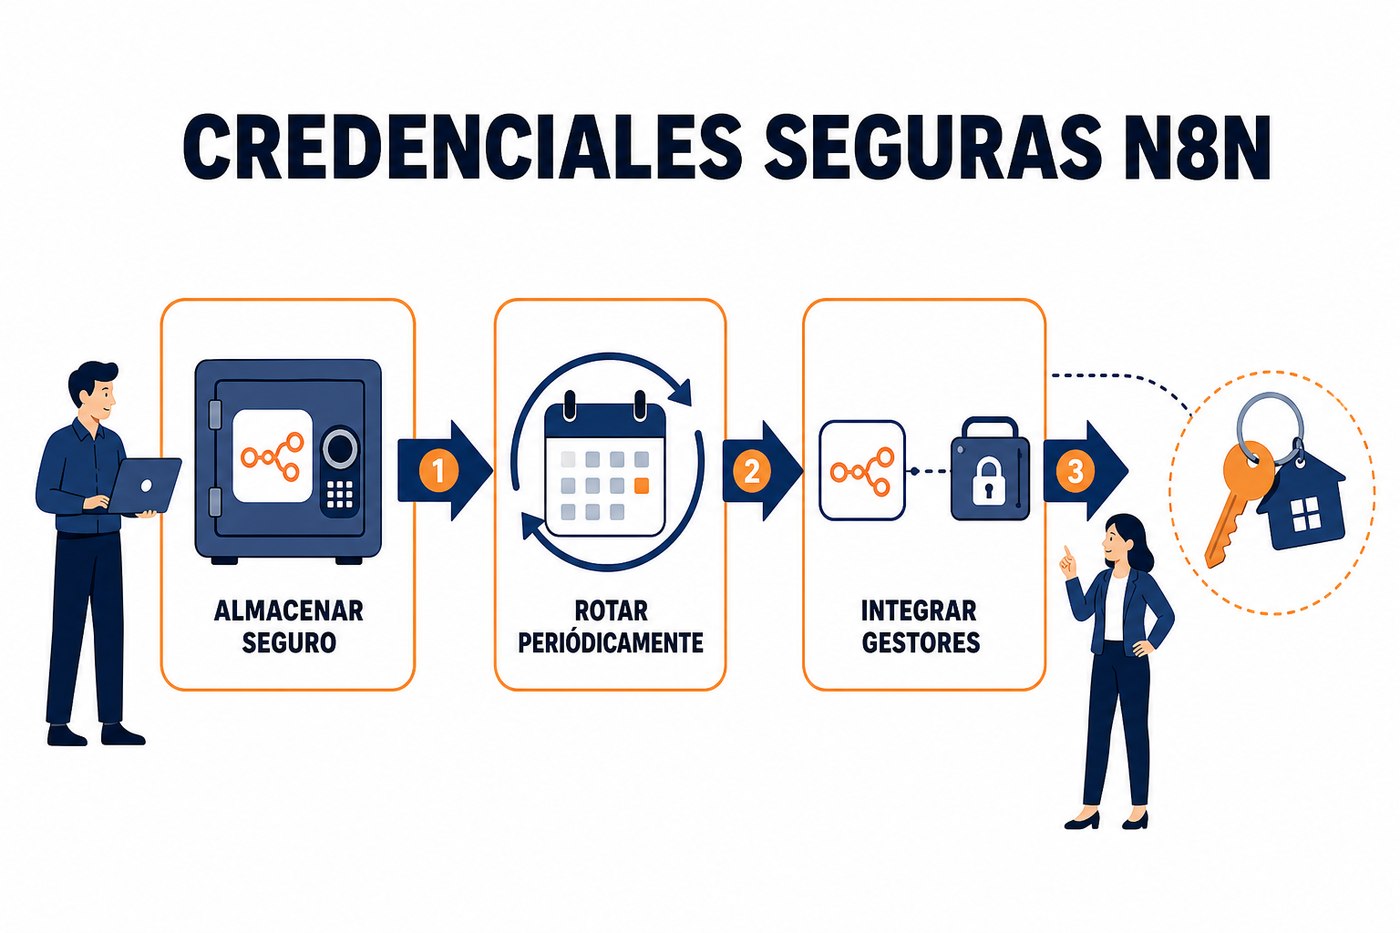
Almacenamiento de Credenciales en n8n: Consideraciones de Seguridad
n8n almacena las credenciales de forma cifrada en la base de datos configurada. El cifrado utiliza una clave derivada de la variable de entorno `N8N_ENCRYPTION_KEY`. Es fundamental que esta clave sea robusta, generada aleatoriamente y no se comparta. La exposición de esta clave compromete todas las credenciales almacenadas.
Para entornos de producción, se recomienda utilizar una base de datos PostgreSQL o MySQL, configurada con cifrado en reposo (at-rest encryption) a nivel de la base de datos o del sistema de archivos donde reside. Esto añade una capa de protección si el servidor de la base de datos es comprometido directamente.
- `N8N_ENCRYPTION_KEY`: Debe ser una cadena de caracteres larga, compleja y generada aleatoriamente. No debe almacenarse en el mismo servidor de n8n o la base de datos sin una protección adicional (ej. un secreto en un orquestador de contenedores o un gestor de secretos).
- Acceso a la Base de Datos: Restringir el acceso a la base de datos de n8n solo a las direcciones IP y puertos necesarios. Utilizar credenciales de base de datos dedicadas con privilegios mínimos (solo lectura/escritura en las tablas de n8n).
- Cifrado de la Base de Datos: Implementar cifrado a nivel de disco o de base de datos. En servicios en la nube, esto suele ser una opción estándar (ej. AWS RDS, Azure Database for PostgreSQL).
Integración con Gestores de Secretos Externos
Para un nivel de seguridad superior y una gestión centralizada, n8n puede integrarse con gestores de secretos externos. Esto evita que las credenciales sensibles residan directamente en la base de datos de n8n, delegando su custodia a sistemas especializados como HashiCorp Vault, AWS Secrets Manager o Azure Key Vault. Esta práctica es especialmente relevante en entornos de producción con requisitos de cumplimiento estrictos.
La integración se realiza típicamente a través de variables de entorno que n8n consume, o mediante nodos personalizados que interactúan directamente con la API del gestor de secretos. Por ejemplo, en lugar de almacenar una clave API directamente en n8n, se almacena una referencia o un token que permite a n8n recuperar la clave API del gestor de secretos en tiempo de ejecución.
La integración con gestores de secretos externos añade complejidad operativa. Evalúe el costo-beneficio de esta arquitectura. Es indispensable si su política de seguridad prohíbe el almacenamiento de credenciales en bases de datos de aplicaciones, incluso cifradas.
Rotación de Credenciales: Estrategias y Frecuencia
La rotación periódica de credenciales es una medida de seguridad esencial para limitar la ventana de exposición de una credencial comprometida. Aunque n8n no tiene un mecanismo de rotación automática integrado, la rotación debe planificarse y ejecutarse manualmente o mediante scripts externos.
La frecuencia de rotación depende de la sensibilidad del sistema al que la credencial otorga acceso y de las políticas internas de seguridad. Un ciclo común es de 90 a 180 días para credenciales de sistemas críticos.
- Identificar Credenciales: Mantener un inventario de todas las credenciales utilizadas en n8n y los sistemas a los que acceden.
- Generar Nuevas Credenciales: En el sistema externo (ej. API de un proveedor), generar una nueva clave o token.
- Actualizar en n8n: Acceder a la interfaz de n8n, ir a 'Credenciales' y actualizar la credencial correspondiente con el nuevo valor. Asegurarse de que el cambio se guarde correctamente.
- Probar Workflows: Ejecutar los workflows que utilizan la credencial actualizada para verificar que el acceso sigue funcionando. Es recomendable tener un entorno de staging para estas pruebas.
- Revocar Credencial Antigua: Una vez confirmada la funcionalidad, revocar la credencial antigua en el sistema externo. No se debe revocar antes de la confirmación de la nueva.
Gestión del Ciclo de Vida de Credenciales y Workflows
Las credenciales no solo deben ser rotadas, sino también gestionadas a lo largo de su ciclo de vida, desde su creación hasta su eliminación. Esto implica vincular la vida útil de una credencial a la vida útil de los workflows que la utilizan.
- Credenciales Dedicadas: Cada aplicación o servicio que interactúa con n8n debe tener sus propias credenciales. No reutilice credenciales entre servicios o entornos (desarrollo, staging, producción).
- Principio de Mínimo Privilegio: Las credenciales deben tener solo los permisos estrictamente necesarios para la tarea que realizan. Si un workflow solo necesita leer datos, la credencial no debe tener permisos de escritura o administración.
- Eliminación de Credenciales Obsoletas: Cuando un workflow es deshabilitado o eliminado permanentemente, sus credenciales asociadas deben ser revisadas y, si no son utilizadas por ningún otro workflow, eliminadas de n8n y revocadas en el sistema externo.
Aplicación Práctica: Checklist para el Lunes
Para asegurar una gestión robusta de credenciales en su instancia de n8n en producción, realice lo siguiente:
- Verifique `N8N_ENCRYPTION_KEY`: Confirme que su `N8N_ENCRYPTION_KEY` es una cadena aleatoria y compleja, y que se gestiona de forma segura (ej. en un gestor de secretos o variable de entorno de orquestador).
- Inventario de Credenciales: Genere un listado de todas las credenciales activas en su n8n de producción. Para cada una, identifique el sistema externo al que accede y el equipo propietario.
- Plan de Rotación: Establezca un calendario de rotación para las credenciales críticas. Priorice aquellas que acceden a sistemas con datos sensibles o permisos elevados.
- Pruebas de Rotación: Defina un procedimiento estándar para probar la rotación de credenciales en un entorno de staging antes de aplicarla en producción. Esto incluye la generación de la nueva credencial, la actualización en n8n y la ejecución de workflows de prueba.
- Revisión de Privilegios: Revise los permisos asociados a sus credenciales. Asegúrese de que todas operan bajo el principio de mínimo privilegio. Elimine permisos innecesarios.
No hay comentarios por ahora.
para ser el primero en comentar.