Integración de Soluciones Cisco para una Arquitectura de Seguridad Unificada
Integración de Soluciones Cisco para una Arquitectura de Seguridad Unificada
Integrar Firewall, ISE, Umbrella y Stealthwatch permite construir una defensa multicapa coherente. La lección ofrece un marco para diseñar e implementar una postura de seguridad unificada en la arquitectura Cisco.

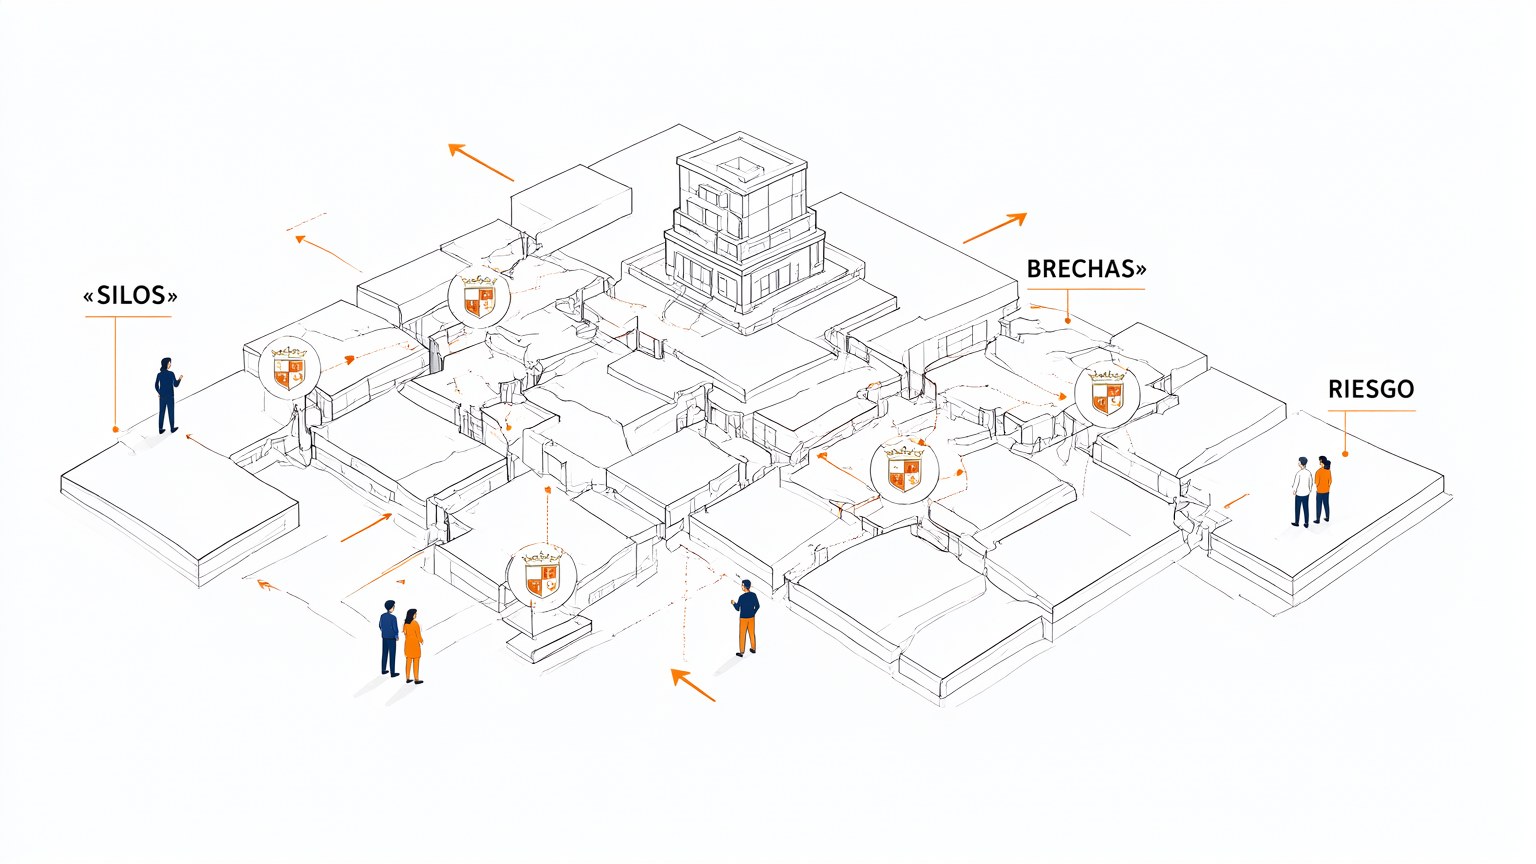
Islas fragmentadas
Los controles aislados dejan brechas entre redes, usuarios y nube. Cada isla protege su perímetro, pero pierde visibilidad del tráfico transversal. La integración convierte esas piezas sueltas en un solo sistema defensivo.
Firewall fortificado
El firewall filtra y segmenta el tráfico según políticas definidas. Actúa como puerta de entrada que aplica reglas coherentes entre sedes y centros de datos. Su valor crece cuando comparte contexto con identidad y monitoreo.

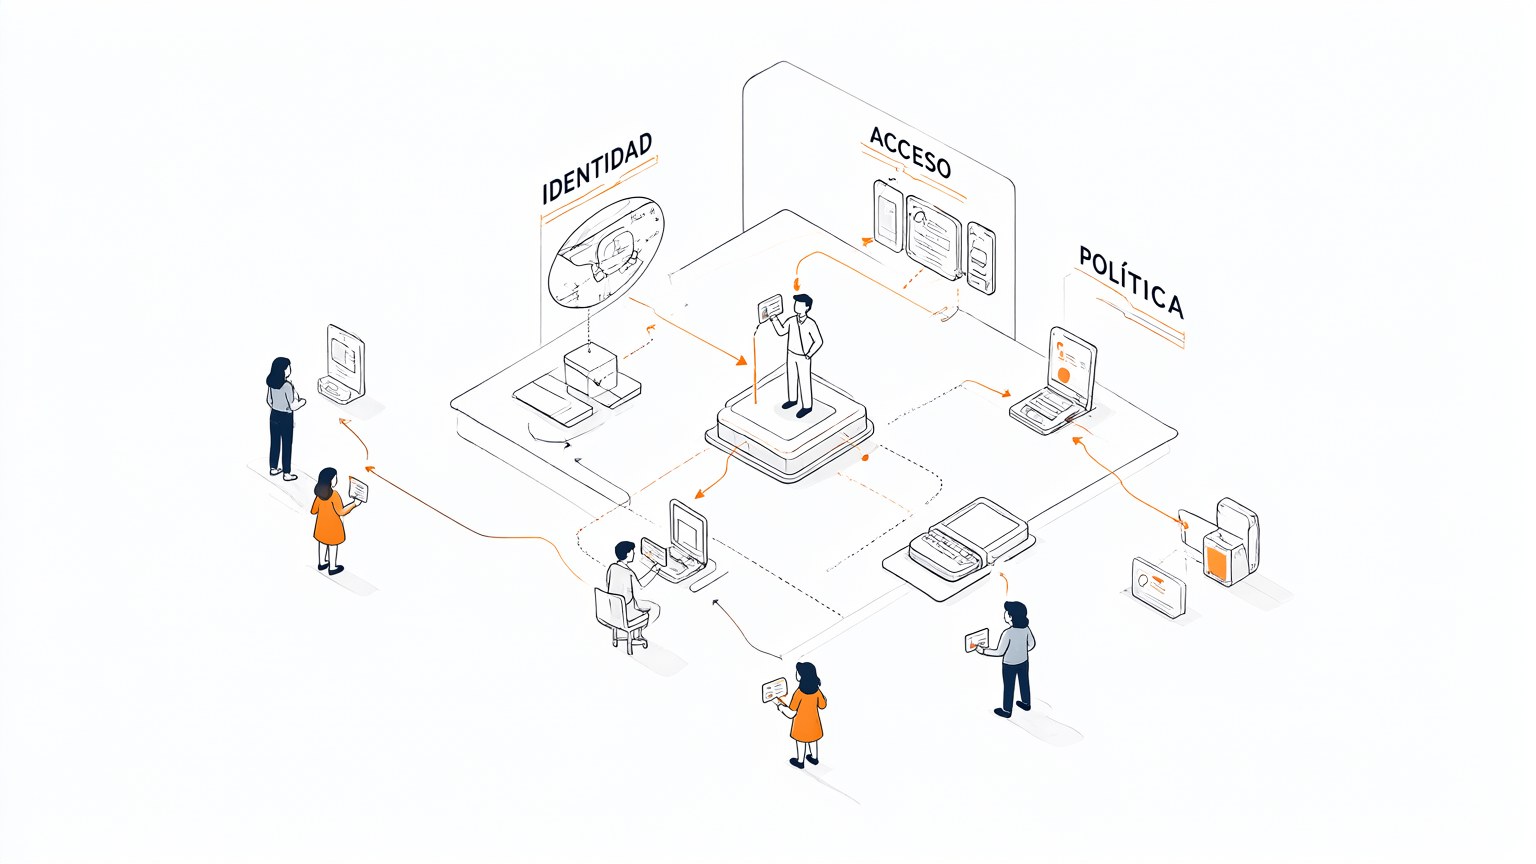
Identidad como control
ISE verifica credenciales y aplica políticas de acceso por usuario y dispositivo. La identidad se vuelve el punto de decisión que autoriza o niega conexiones. Así, el acceso deja de depender solo de la ubicación de red.
Visibilidad continua
Stealthwatch analiza el flujo de paquetes y detecta comportamientos anómalos en la red. La telemetría alimenta alertas que complementan las reglas del firewall. Monitorear sin descanso permite responder antes de que el incidente escale.

Nube protegida
Umbrella extiende la protección al tráfico web y a los usuarios fuera del perímetro. Aplica políticas de DNS y bloqueo de dominios maliciosos desde cualquier ubicación. Conecta la defensa local con la nube en una sola postura.
No hay comentarios por ahora.
para ser el primero en comentar.