Hardening de Dispositivos Cisco: Mejores Prácticas de Seguridad
Hardening de Dispositivos Cisco: Mejores Prácticas de Seguridad
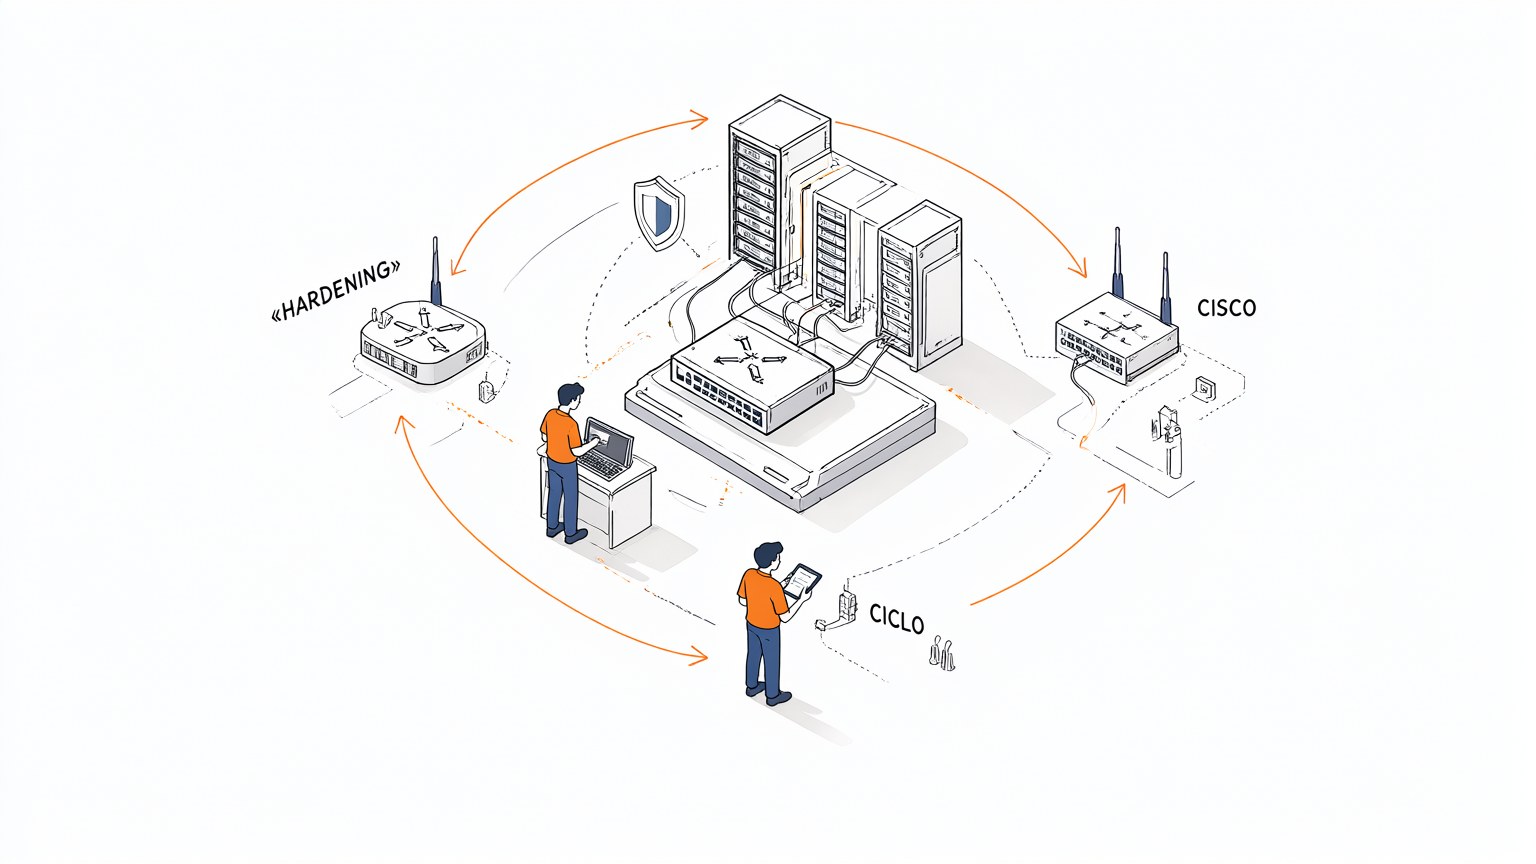
El hardening de dispositivos Cisco reduce la superficie de ataque y fortalece la postura de seguridad. Aplica mejores prácticas operativas en routers, switches y firewalls para resistir amenazas de forma sostenida.
Superficie de ataque
Cada puerto y servicio habilitado en un router Cisco amplía la superficie de ataque. Desactiva servicios innecesarios, cierra puertos ociosos y aplica listas de control de acceso en las interfaces expuestas. La configuración base debe revisarse antes de conectar el equipo a la red de producción.

Credenciales robustas
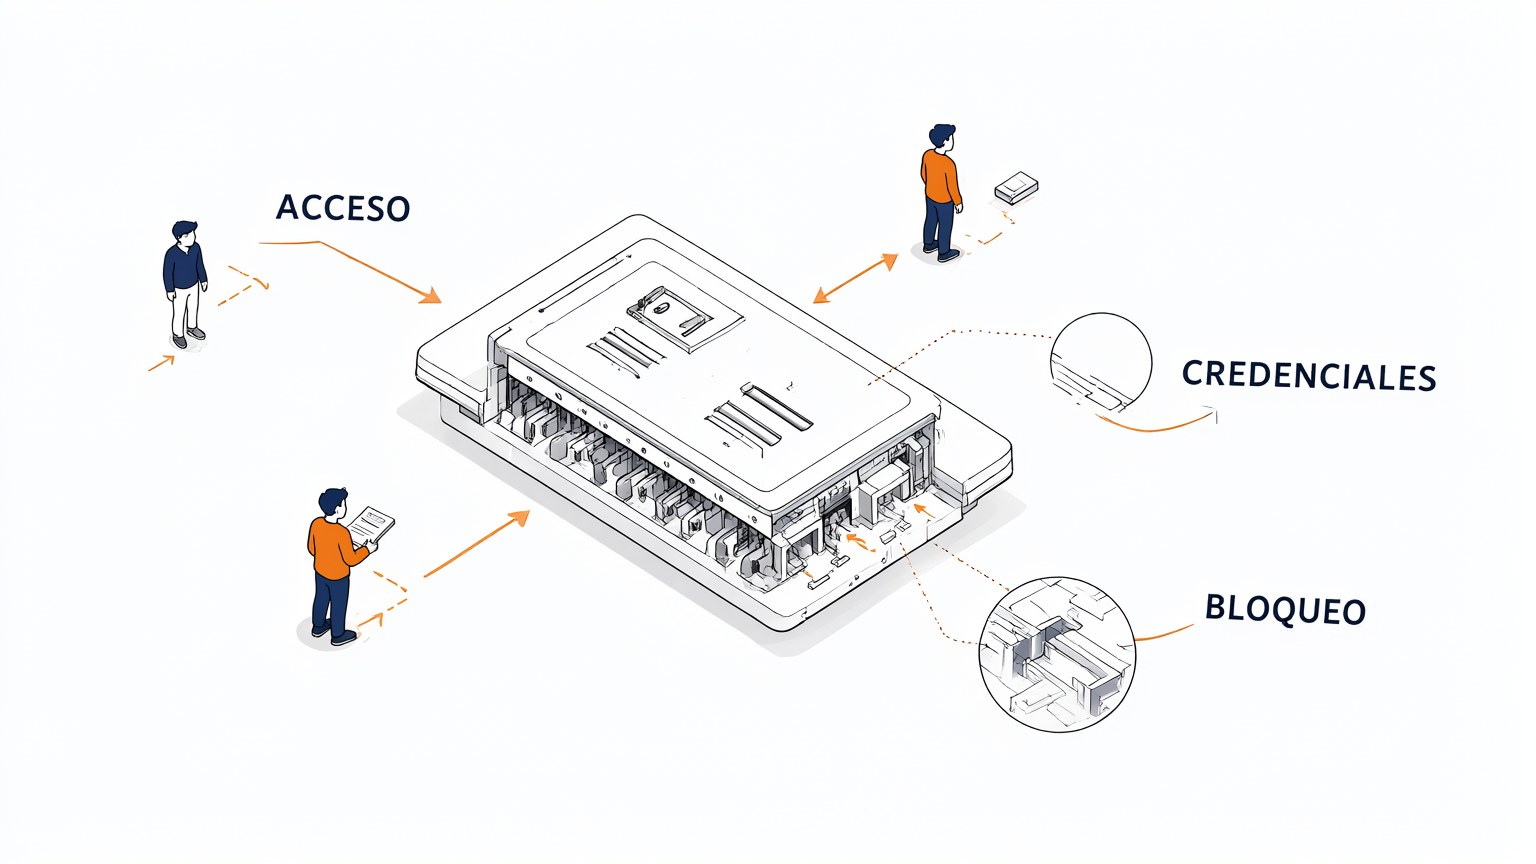
Sustituye las credenciales por defecto por contraseñas robustas y únicas, y rota las llaves periódicamente. Usa autenticación centralizada con RADIUS o TACACS+ y privilegios mínimos por rol. Elimina cuentas genéricas y registra cada acceso administrativo para auditoría.
Registro y monitoreo
Envía los registros del firewall y de los dispositivos a una consola central de monitoreo. Configura alertas ante cambios de configuración, intentos fallidos de acceso y tráfico anómalo. La visibilidad continua permite detectar incidentes y responder antes de que escalen.

Actualización controlada
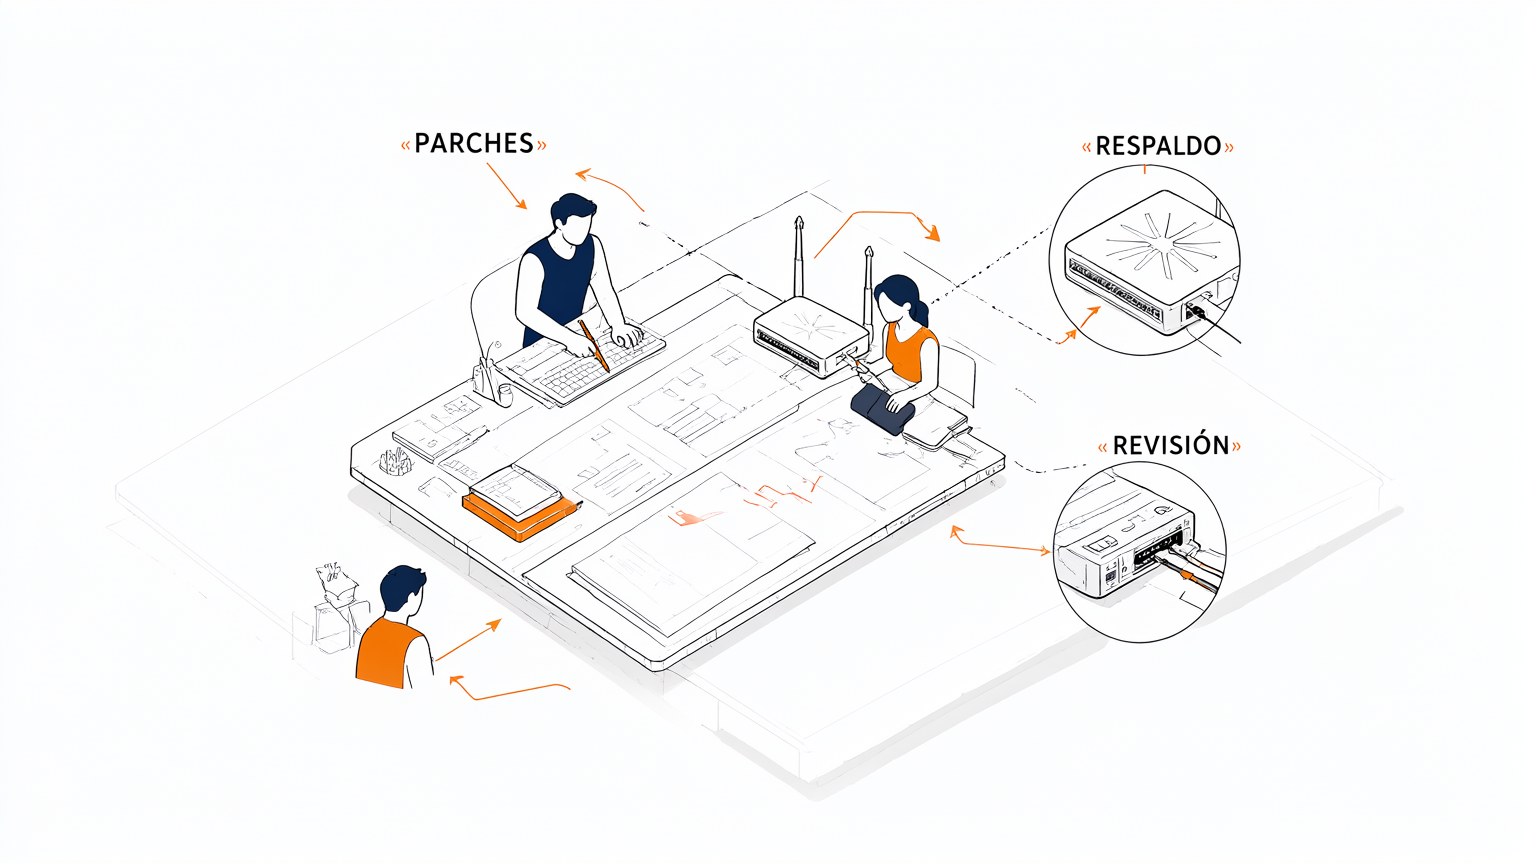
Mantén el firmware y las firmas actualizados según un plan formal de parches. Valida cada actualización en un entorno de prueba antes de aplicarla en producción. Documenta versiones, respaldos y ventanas de mantenimiento para revertir con rapidez si algo falla.
Operación sostenida
El hardening no es un evento único: exige revisiones periódicas de la configuración y comparación contra una línea base aprobada. Automatiza la verificación de cumplimiento y corrige desviaciones a tiempo. Así la postura de seguridad se mantiene firme ante nuevas amenazas.
No hay comentarios por ahora.
para ser el primero en comentar.