Políticas de firewall y NAT
La configuración de un FortiGate gira en torno a políticas: qué tráfico se permite, de dónde a dónde y con qué inspección.
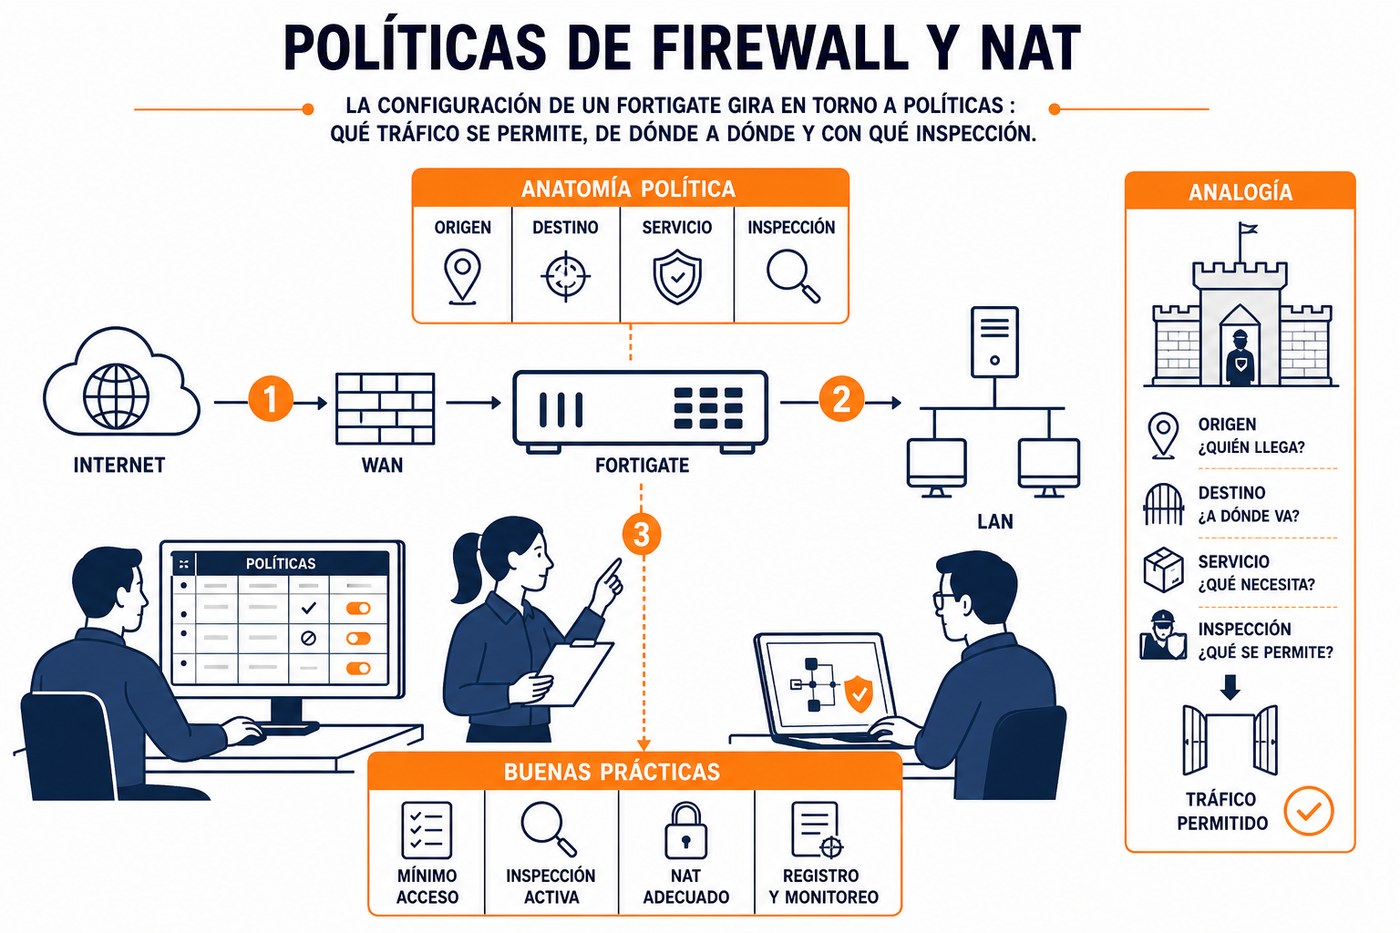
Anatomía de una política
- Origen y destino (interfaces, zonas, direcciones).
- Servicio (puertos/protocolos).
- Acción: permitir o denegar.
- Perfiles de seguridad: IPS, antivirus, filtrado web.
- NAT: cómo se traduce la dirección.
Buenas prácticas
- Políticas específicas y documentadas.
- Denegar por defecto lo no permitido.
- Registrar (log) las políticas críticas.
REGLA
NAT + política clara + perfil de seguridad = tráfico controlado y visible.
Rating
There are no comments for now.
to be the first to leave a comment.