Marcos y normas: ISO 27001, NIST, OWASP
Los marcos de referencia dan estructura a la seguridad y facilitan el cumplimiento y las auditorías.
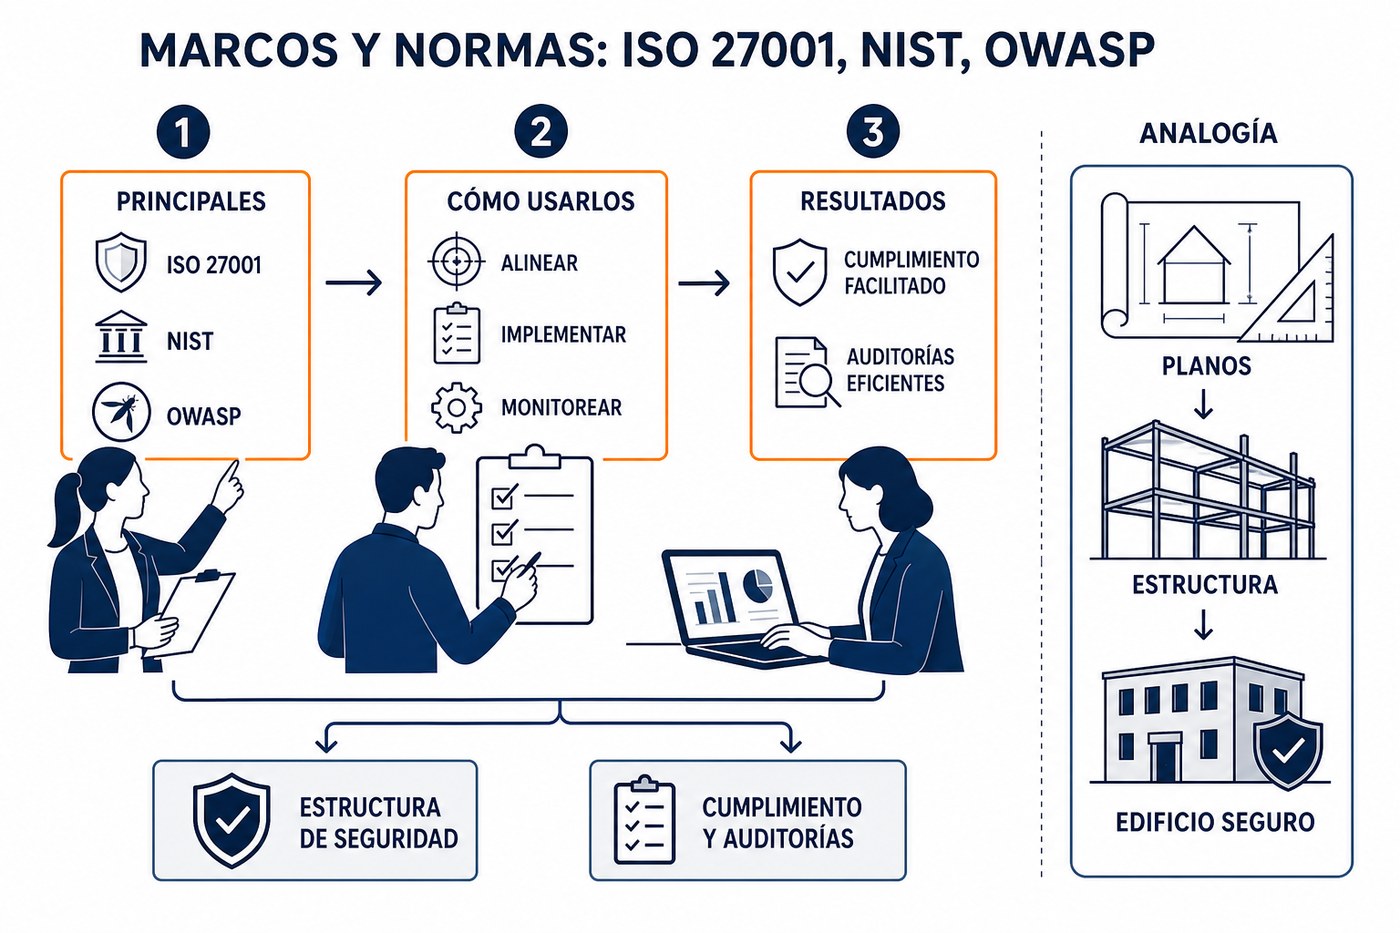
Los principales
- ISO/IEC 27001: sistema de gestión de seguridad de la información (SGSI).
- NIST CSF: marco de ciberseguridad (identificar, proteger, detectar, responder, recuperar).
- OWASP Top 10: riesgos de aplicaciones web.
- PCI DSS: pagos con tarjeta.
- LFPDPPP (México): protección de datos personales.
Cómo usarlos
- Elige un marco como base.
- Evalúa brechas y prioriza.
- Documenta controles y evidencias.
EN INT
citar marcos (ISO 27001, NIST) en propuestas de gobierno y enterprise da credibilidad inmediata.
Rating
There are no comments for now.
to be the first to leave a comment.