Configuración de Sandbox y Aislamiento de Tareas
La ejecución aislada de tareas es fundamental en entornos operativos complejos. OpenClaw permite configurar sandboxes para confinar procesos, protegiendo el sistema anfitrión y previniendo la propagación de fallos o accesos no autorizados. Esta lección detalla cómo implementar y gestionar estos entornos.
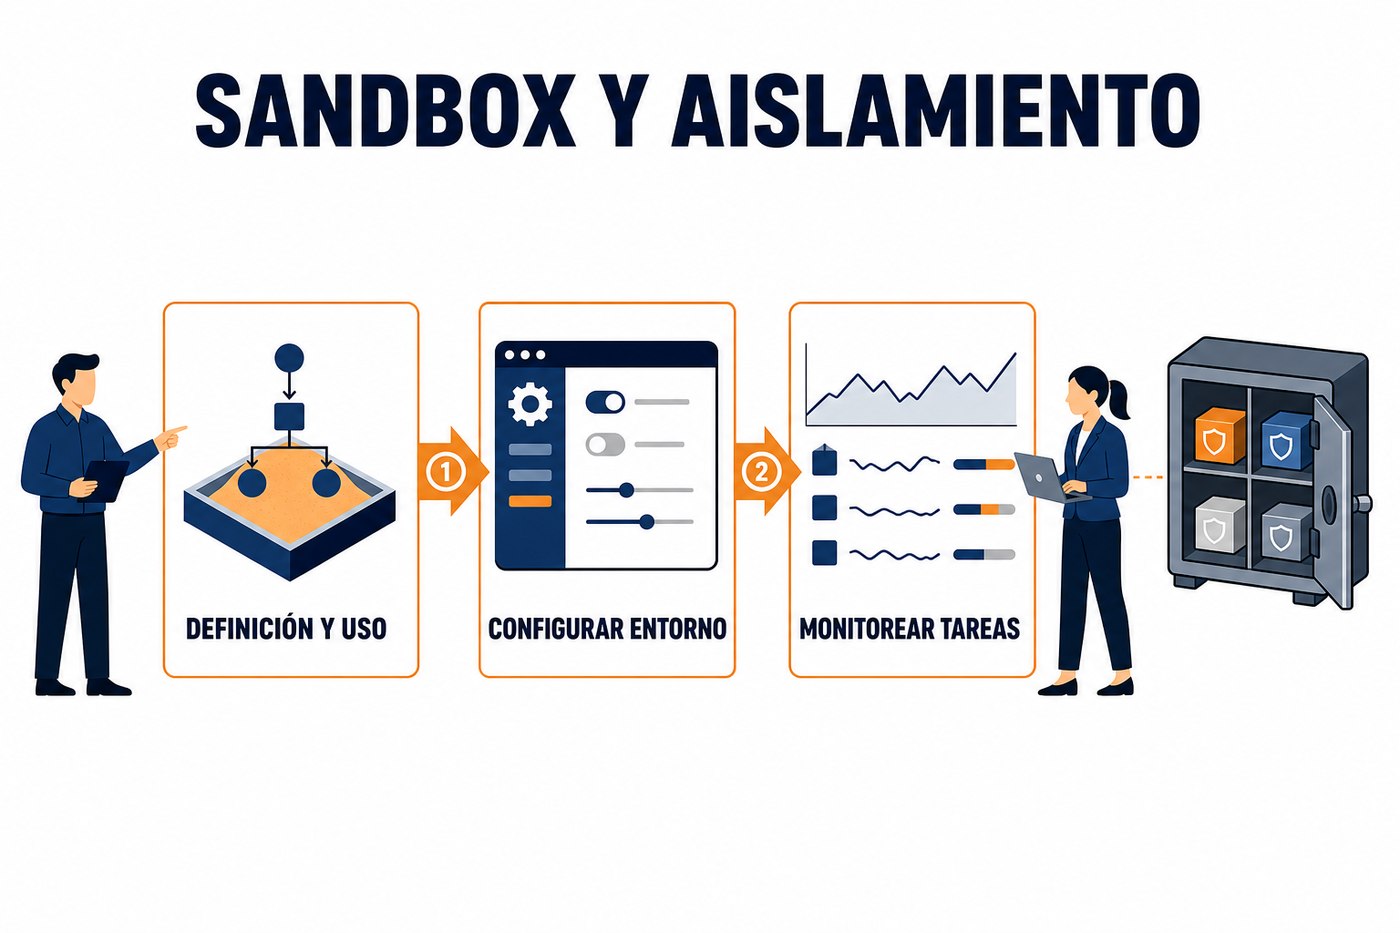
Concepto y Propósito del Sandbox en OpenClaw
Un sandbox en OpenClaw es un entorno de ejecución controlado y aislado. Su propósito principal es limitar los recursos y el acceso a la red y al sistema de archivos para una tarea específica. Esto asegura que una tarea mal configurada o maliciosa no pueda afectar otras tareas, el sistema operativo subyacente o la integridad de los datos sensibles.
El aislamiento se logra mediante la virtualización ligera o mecanismos de contenedores (como cgroups y namespaces de Linux, o sus equivalentes en otros sistemas operativos). OpenClaw abstrae estos detalles, ofreciendo una interfaz de configuración unificada para definir los límites del sandbox. Esto es crítico para tareas que procesan datos de fuentes externas, ejecutan código de terceros o interactúan con sistemas con diferentes niveles de confianza.
Configuración de Entornos de Aislamiento
La configuración de un sandbox en OpenClaw se realiza a nivel de definición de tarea. Cada tarea puede especificar sus requisitos de aislamiento. Los parámetros clave incluyen:
- Directorio de trabajo aislado: Un espacio de disco temporal y exclusivo para la tarea, que se elimina al finalizar. Esto previene la persistencia de datos no deseados y fugas de información.
- Acceso a la red: Puede ser completamente restringido, limitado a puertos específicos, o permitido solo para comunicación con servicios internos. Esto es crucial para tareas que no deben acceder a internet o a segmentos de red sensibles.
- Permisos de sistema de archivos: Controla qué directorios del sistema anfitrión puede leer o escribir la tarea. Por defecto, el acceso es mínimo.
- Recursos computacionales: Aunque se abordará en la siguiente lección, el sandbox también se integra con la asignación de CPU, memoria y E/S para garantizar que la tarea no monopolice los recursos del nodo.
Para configurar estos parámetros, se edita el archivo de definición de la tarea (generalmente en formato YAML o JSON). Por ejemplo, para una tarea que debe acceder a un recurso de red específico y tener un directorio de trabajo temporal, la configuración podría incluir:
task_name:
  executor: shell
  command: "./script.sh"
  sandbox:
    enabled: true
    network_access:
      type: restricted
      allow_outbound_ips: ["192.168.1.100"]
      allow_outbound_ports: [8080]
    filesystem_access:
      type: isolated_temp_dir
      mount_points:
        /data/input: { source: "/mnt/shared/input", mode: "ro" }
    resource_limits:
      cpu: 1
memory: "512MB"Siempre configure el sandbox con el principio de "privilegio mínimo". Conceda solo los accesos y recursos estrictamente necesarios para que la tarea funcione. Un sandbox demasiado permisivo anula su propósito de seguridad.
Monitoreo y Trazabilidad de Tareas Aisladas
OpenClaw registra la actividad dentro del sandbox. Las bitácoras de ejecución de tareas incluyen cualquier intento de acceso a recursos no autorizados o violaciones de los límites definidos. Estos eventos son cruciales para la auditoría de seguridad y la depuración de tareas.
La trazabilidad se extiende a los recursos del sistema. Si una tarea intenta consumir más CPU o memoria de la asignada, OpenClaw lo registrará y puede terminar la tarea según la política configurada. Esta información es accesible a través de la interfaz de usuario de OpenClaw y sus APIs, permitiendo la integración con sistemas de monitoreo externos.
Impacto en el Rendimiento y la Complejidad Operativa
La implementación de sandboxes introduce una ligera sobrecarga de rendimiento debido a la capa de aislamiento. Sin embargo, este costo es generalmente insignificante en comparación con los beneficios de seguridad y estabilidad que ofrece. La complejidad operativa aumenta marginalmente al requerir una configuración más detallada por tarea, pero se compensa con la reducción de incidentes y la facilidad de depuración.
Es importante balancear el nivel de aislamiento. Un aislamiento excesivo puede dificultar el desarrollo y la depuración de tareas, mientras que uno insuficiente expone el sistema a riesgos. La clave es identificar las necesidades de cada tarea y aplicar el nivel de sandbox adecuado.
Aplicación Práctica: Implementación de Sandbox para una Tarea de Procesamiento de Datos Externos
Para el lunes, identifique una tarea en su entorno que procese datos provenientes de fuentes externas o que ejecute código no completamente auditado. Modifique su definición en OpenClaw para aplicar una configuración de sandbox estricta.
- Defina un directorio de trabajo aislado y temporal. Asegúrese de que la tarea escriba sus salidas únicamente en este directorio.
- Configure el acceso a la red para que sea solo de salida hacia los sistemas específicos de origen de datos y, si aplica, hacia el destino de los resultados procesados. Bloquee cualquier otro acceso.
- Restrinja el acceso al sistema de archivos para que solo pueda leer los archivos de entrada necesarios y escribir en su directorio de trabajo temporal. Evite montajes de directorios sensibles del host.
- Ejecute la tarea y monitoree las bitácoras de OpenClaw. Verifique que no haya intentos de violar las reglas del sandbox. Ajuste la configuración si la tarea falla debido a restricciones legítimas, pero siempre priorizando el aislamiento.
Esta práctica le permitirá familiarizarse con la configuración del sandbox y validar su efectividad en un escenario real, minimizando el riesgo de una tarea potencialmente comprometida.
There are no comments for now.
to be the first to leave a comment.