Buenas Prácticas de Seguridad con Gemini CLI y Code Assist
La seguridad en el uso de Gemini CLI y Code Assist es fundamental para proteger credenciales, código fuente y datos sensibles. Esta lección detalla las prácticas esenciales para mitigar riesgos, asegurando que las interacciones con los servicios de Google Cloud sean robustas y conformes a los estándares de seguridad.
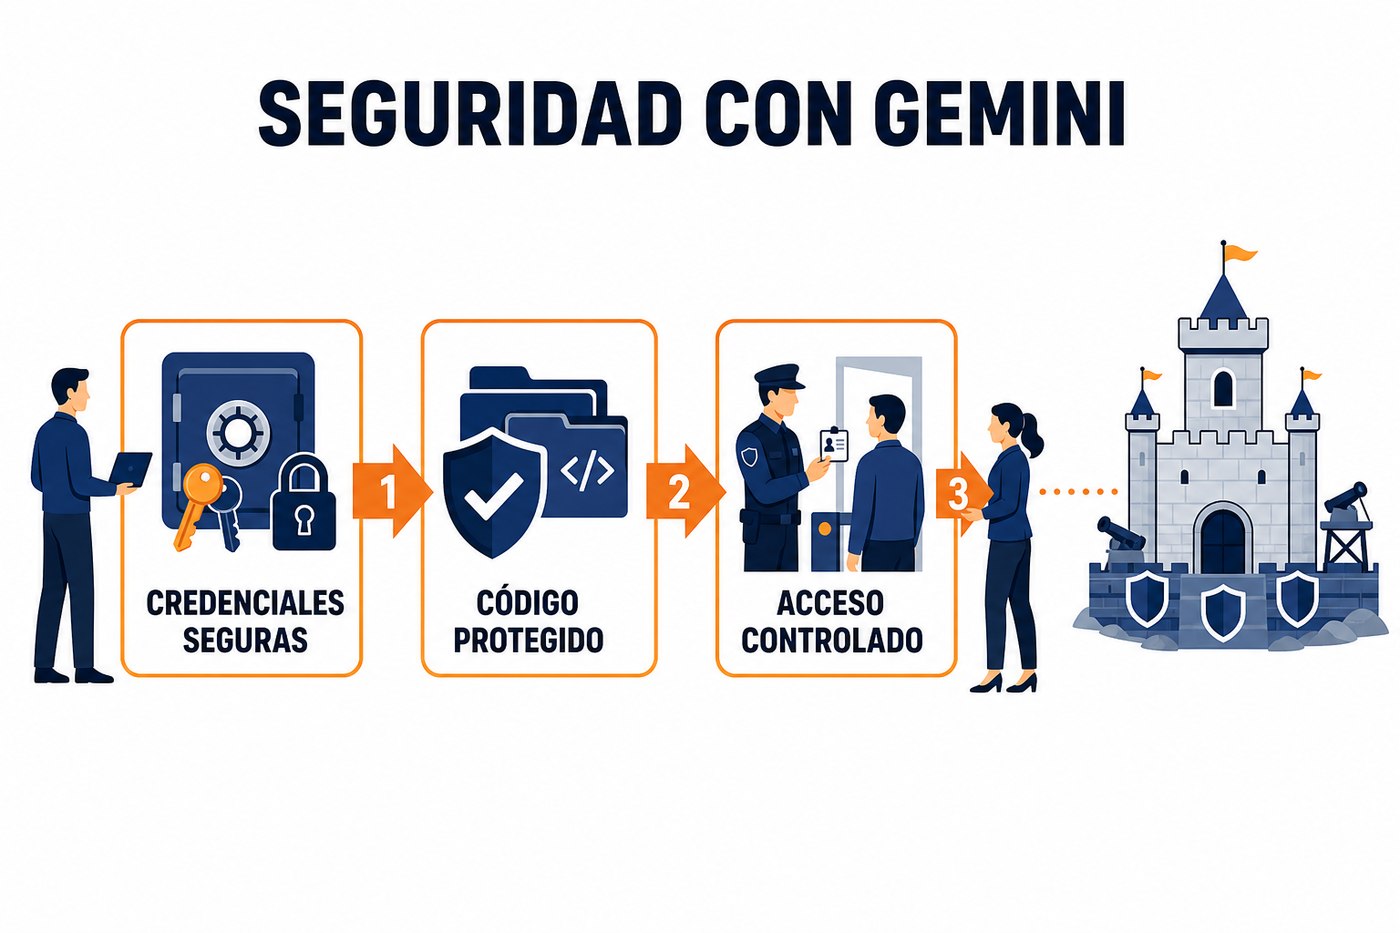
Gestión de Credenciales y Autenticación
La forma en que se gestionan las credenciales de acceso es el pilar de la seguridad. Gemini CLI y Code Assist se integran con Google Cloud para autenticarse, por lo que las políticas de IAM son directamente aplicables y críticas. Evitar el uso de credenciales de larga duración y limitar los permisos son principios básicos.
- Uso de Cuentas de Servicio: Para flujos de trabajo automatizados o entornos de CI/CD, utilice cuentas de servicio con los permisos mínimos requeridos. Genere claves de cuenta de servicio solo cuando sea estrictamente necesario y rótelas periódicamente. No incruste claves de cuenta de servicio directamente en el código fuente ni en repositorios públicos.
- Autenticación de Usuario: Para el acceso interactivo, utilice credenciales de usuario que se autentiquen a través de OAuth 2.0, que es el método por defecto para
gcloud auth login. Esto aprovecha el flujo de consentimiento de Google y permite la gestión centralizada de sesiones. - MFA (Autenticación Multifactor): Habilite la autenticación multifactor para todas las cuentas de usuario con acceso a proyectos de Google Cloud. Esto añade una capa de seguridad significativa contra el robo de credenciales.
- Restricción de Permisos con IAM: Aplique el principio de privilegio mínimo (PoLP). Asigne solo los roles y permisos de IAM necesarios para que Gemini CLI o Code Assist realicen sus funciones. Revise periódicamente los permisos asignados para asegurar que sigan siendo apropiados.
Protección del Código Fuente y Datos Sensibles
Gemini CLI y Code Assist interactúan directamente con su código. Es crucial asegurar que el código fuente y cualquier dato sensible con el que trabajen estén protegidos adecuadamente, tanto en reposo como en tránsito.
- Escaneo de Código: Integre herramientas de escaneo de seguridad estático (SAST) en su pipeline de desarrollo para identificar vulnerabilidades antes de que el código interactúe con servicios externos. Esto incluye la detección de secretos codificados (hardcoded secrets).
- Exclusión de Archivos Sensibles: Configure
.gitignoreo equivalentes para evitar que archivos con información sensible (claves API, credenciales, datos de configuración) se suban a repositorios de código. Gemini Code Assist respeta estas configuraciones al analizar el contexto del proyecto. - Almacenamiento Seguro de Secretos: Utilice servicios de gestión de secretos como Google Secret Manager para almacenar y acceder a claves API, credenciales de bases de datos y otros secretos. Configure Gemini CLI para recuperar estos secretos en tiempo de ejecución en lugar de almacenarlos localmente.
- Cifrado de Datos: Asegúrese de que los datos en tránsito hacia y desde los servicios de Gemini estén cifrados (TLS es estándar). Para datos en reposo, aproveche las capacidades de cifrado de Google Cloud Storage o bases de datos.
Control de Acceso y Entorno de Ejecución
El entorno donde se ejecuta Gemini CLI y el IDE donde se utiliza Code Assist son puntos críticos de seguridad. Controlar el acceso a estos entornos y mantenerlos seguros es tan importante como la gestión de credenciales.
- Estaciones de Trabajo Seguras: Utilice estaciones de trabajo con sistemas operativos actualizados, software antivirus y firewalls. Restrinja la instalación de software no autorizado. El acceso a estas estaciones debe ser controlado y monitoreado.
- Redes Seguras: Ejecute Gemini CLI desde redes seguras y confiables. Evite el uso de redes Wi-Fi públicas o no seguras para tareas que involucren credenciales o datos sensibles.
- Monitoreo y Auditoría: Habilite Cloud Audit Logs para monitorear las actividades realizadas con Gemini CLI y Code Assist. Revise los registros regularmente para detectar patrones de acceso inusuales o actividades sospechosas. Configure alertas para eventos de seguridad críticos.
- Actualizaciones Periódicas: Mantenga Gemini CLI y las extensiones de Code Assist en su IDE actualizadas. Las actualizaciones a menudo incluyen parches de seguridad importantes.
Consideraciones de Privacidad y Cumplimiento
Al utilizar herramientas de IA como Gemini, es fundamental considerar las implicaciones de privacidad y asegurar el cumplimiento normativo, especialmente cuando se manejan datos de clientes o información propietaria.
Nunca envíe información confidencial, datos de clientes o propiedad intelectual directamente a modelos de IA generativa a menos que tenga la confirmación explícita de que esos datos no serán utilizados para el entrenamiento del modelo y que la transmisión cumple con las políticas de su organización y las normativas aplicables (ej. GDPR, LFPDPPP).
- Políticas de Uso de Datos: Familiarícese con las políticas de uso de datos de Google para Gemini. Entienda cómo se utilizan los datos que se envían a los modelos, especialmente en relación con el entrenamiento de modelos.
- Anonimización y Pseudonimización: Si es necesario procesar datos sensibles, aplique técnicas de anonimización o pseudonimización antes de que el código o los datos sean expuestos a Gemini Code Assist o cualquier servicio de IA.
- Revisión de Código Generado: El código generado por Code Assist debe ser revisado por un ingeniero humano. No asuma que el código es seguro o libre de errores solo por haber sido generado por IA. Verifique su funcionalidad, eficiencia y, crucialmente, su seguridad.
Aplicación Práctica: Qué Hacer el Lunes
- Revisar Permisos IAM: Identifique los proyectos de Google Cloud donde su equipo utiliza Gemini CLI o Code Assist. Revise los roles y permisos asignados a las cuentas de servicio y usuarios. Elimine cualquier permiso excesivo y aplique el principio de privilegio mínimo.
- Implementar Secret Manager: Si aún no lo hace, planifique la migración de credenciales y secretos codificados en su código a Google Secret Manager. Actualice sus scripts y configuraciones para recuperar secretos de esta fuente segura.
- Habilitar MFA: Verifique que la autenticación multifactor esté habilitada para todas las cuentas de usuario que tienen acceso a sus proyectos de Google Cloud. Si no lo está, establezca una política para su implementación inmediata.
- Configurar Cloud Audit Logs: Asegúrese de que Cloud Audit Logs esté habilitado y configurado para registrar las actividades de administración y acceso en sus proyectos. Revise los registros de forma semanal para identificar anomalías.
- Capacitación Interna: Organice una sesión corta con su equipo de desarrollo para repasar estas buenas prácticas de seguridad. Asegúrese de que todos comprendan la importancia de proteger las credenciales y el código al usar herramientas de IA generativa.
There are no comments for now.
to be the first to leave a comment.