Roles, grupos y permisos de acceso
Roles, grupos y permisos de acceso
Diseña e implementa una estrategia de roles, grupos y permisos en SAS Viya para que cada usuario acceda solo a lo necesario, bajo el principio de mínimo privilegio.

Tablero central de acceso
El control de acceso en SAS Viya protege recursos y sostiene el cumplimiento normativo. El administrador define políticas desde un punto central y supervisa quién entra a qué. Una base ordenada evita accesos indebidos y simplifica la auditoría.

Roles por nivel
Los roles se asignan según la función de cada persona y se organizan en capas: identidad, grupo y recurso. Así, un analista recibe permisos de consulta y un administrador conserva controles amplios. La asignación por rol reduce el esfuerzo y los errores manuales.
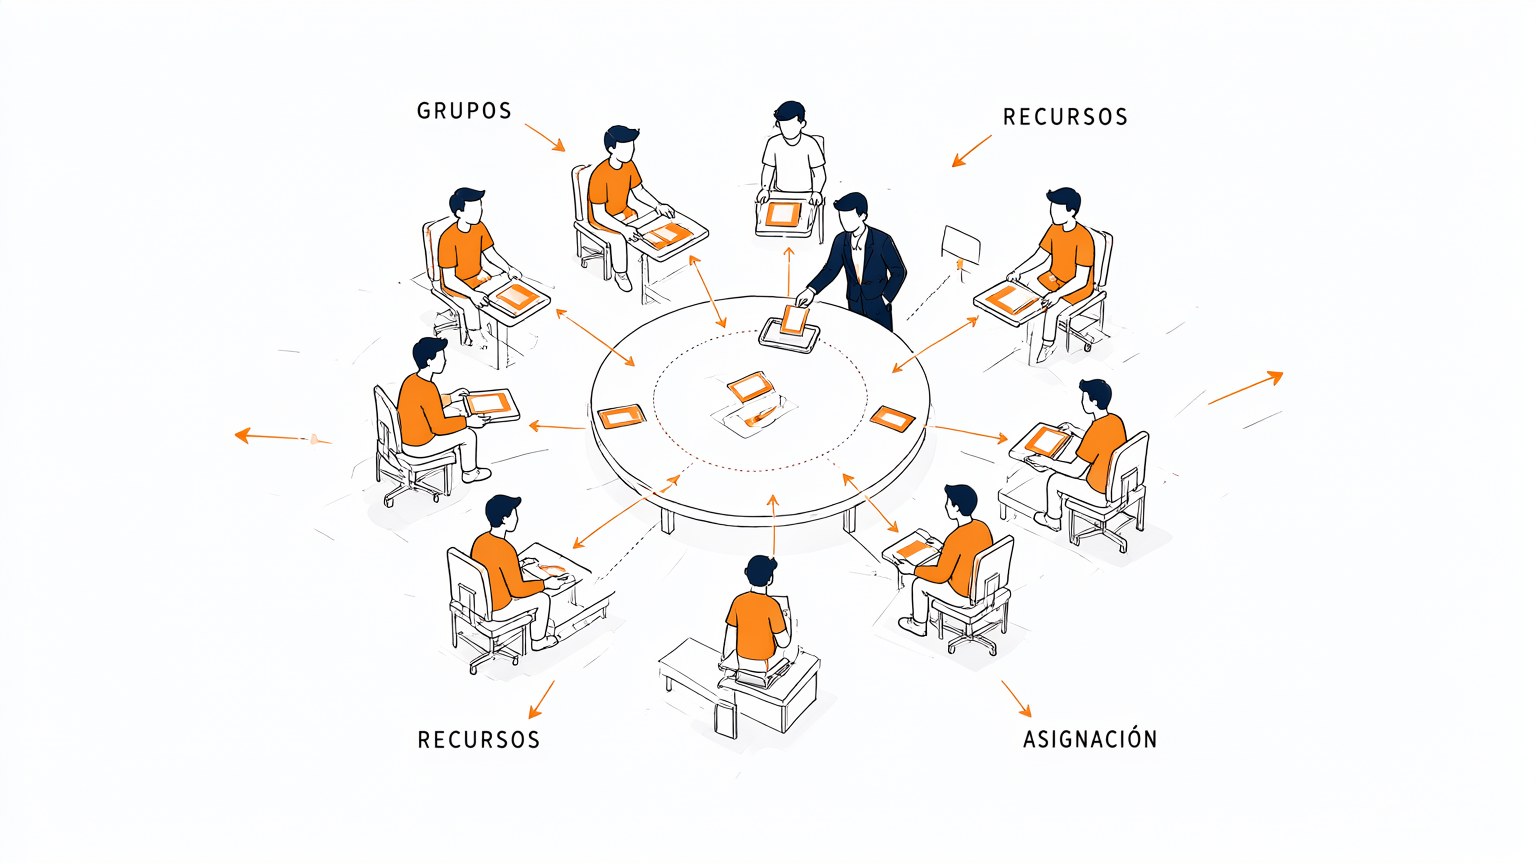
Grupos y bandejas de permisos
Agrupar usuarios por equipo o proyecto facilita otorgar permisos de forma masiva y consistente. Cada grupo hereda accesos definidos una sola vez, en lugar de configurar usuario por usuario. Revisa la pertenencia a grupos con frecuencia para evitar privilegios acumulados.
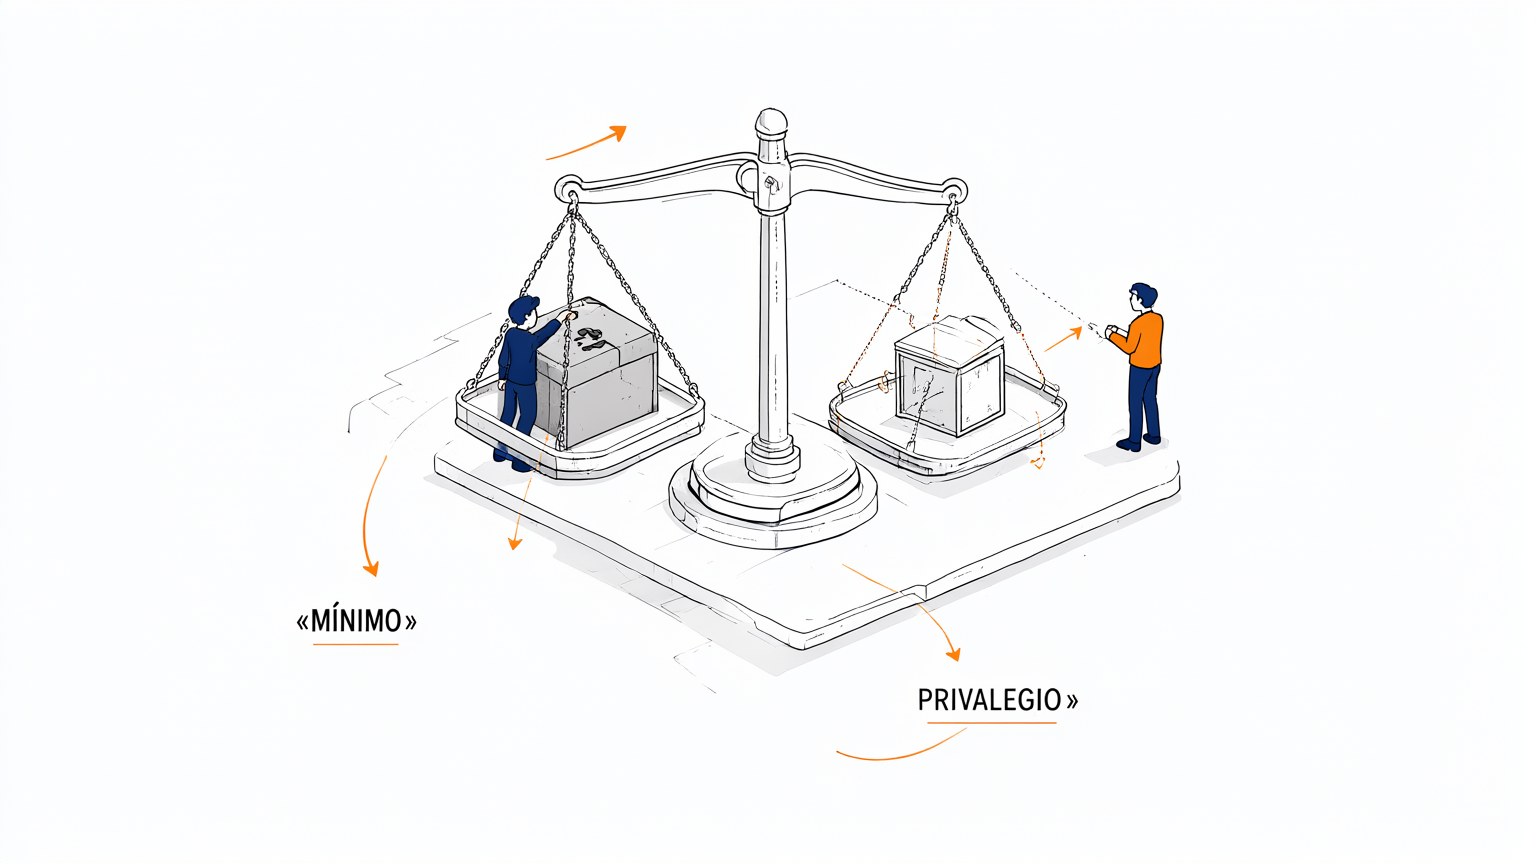
Equilibrio del privilegio
El principio de mínimo privilegio exige otorgar solo lo indispensable para la tarea. Cada permiso adicional amplía la superficie de riesgo y complica el gobierno. Documenta la justificación de los accesos elevados y revócalos cuando ya no se requieran.
Auditoría y revisión
La revisión periódica de registros confirma que los permisos vigentes corresponden a las funciones actuales. Detecta cuentas inactivas, grupos obsoletos y accesos fuera de política. Documenta hallazgos y ajustes para demostrar cumplimiento ante auditorías.
No hay comentarios por ahora.
para ser el primero en comentar.