Modos de operación y despliegue de FortiGate
Modos de operación y despliegue de FortiGate
FortiGate opera en modos distintos que definen cómo maneja el tráfico y se integra a la red. Elegir el modo correcto evita disrupciones y asegura que el firewall cumpla su función.

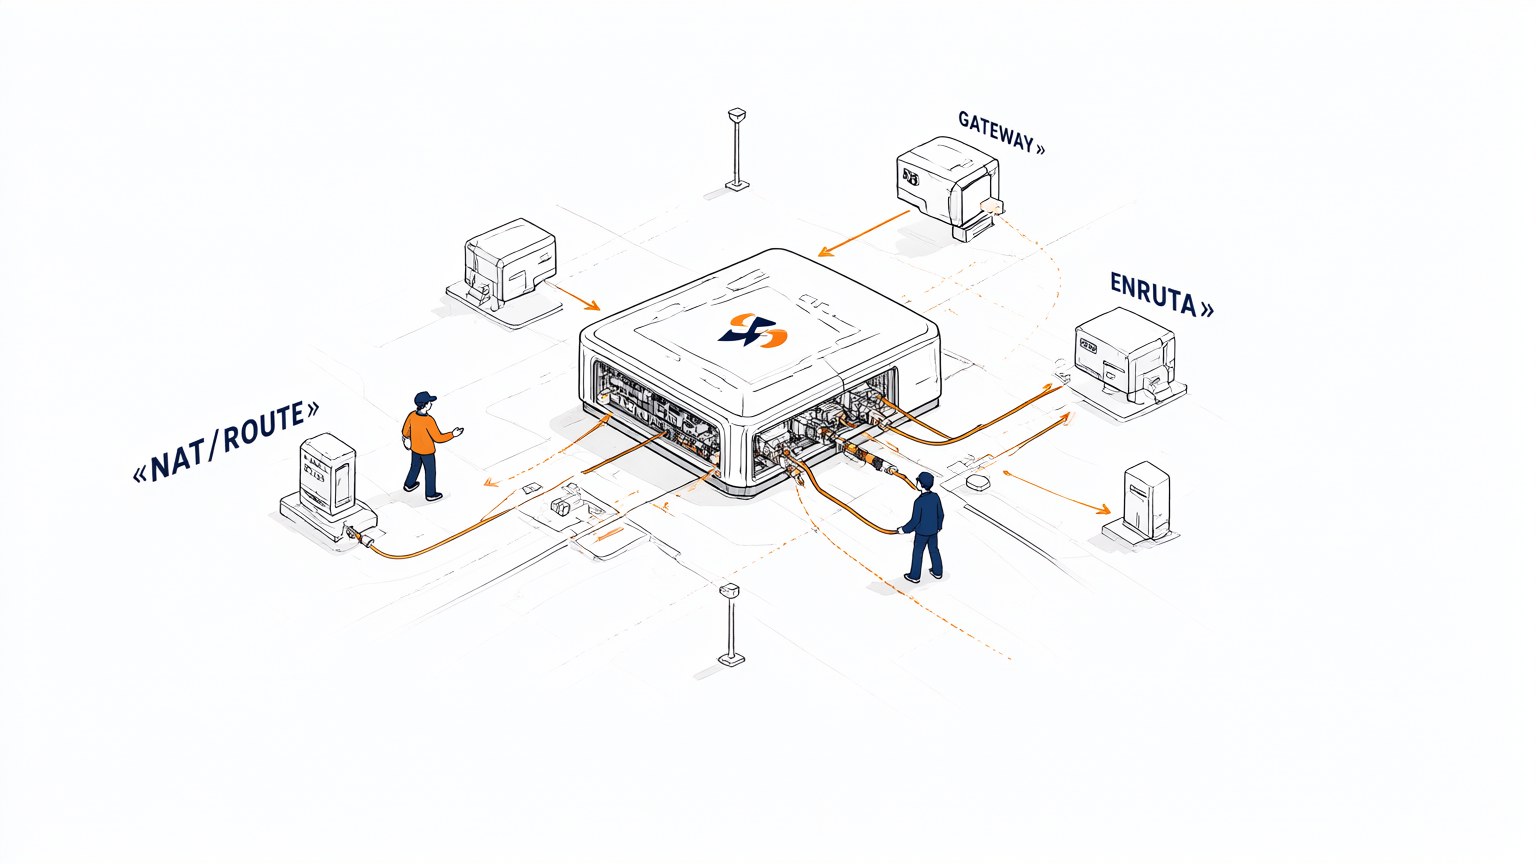
Modo NAT/Route
FortiGate actúa como router y firewall: enruta entre segmentos y aplica políticas de seguridad en el camino. Es el modo más común en despliegues nuevos, donde el equipo se convierte en la puerta de enlace de la red protegida.
Modo transparente
El FortiGate se inserta en paralelo sin cambiar el enrutamiento existente, filtrando tráfico como un puente. Resulta útil para integrarse en redes ya operativas sin reconfigurar gateways ni direccionamiento.

Conmutación de modos
Los modos se alternan desde la interfaz o la CLI según la necesidad del sitio. Cambiar de NAT a transparente exige revisar interfaces, rutas y políticas para no perder conectividad.
Integración en topología
El equipo se conecta a switches, servidores y el enlace a internet según el modo elegido. Un despliegue ordenado define interfaces, direccionamiento y políticas antes de poner el firewall en producción.

Validación previa
Antes de activar el modo definitivo conviene probar el flujo de tráfico y documentar la topología. Así se confirma que el FortiGate protege sin romper servicios existentes.
There are no comments for now.
to be the first to leave a comment.