Diagnóstico con logs: Tráfico, eventos y amenazas
Diagnóstico con logs: Tráfico, eventos y amenazas
Interpretar los logs de FortiOS es clave para operar un FortiGate: permite monitorear tráfico, detectar anomalías y resolver incidentes con rapidez. Conocer su estructura acelera el diagnóstico.
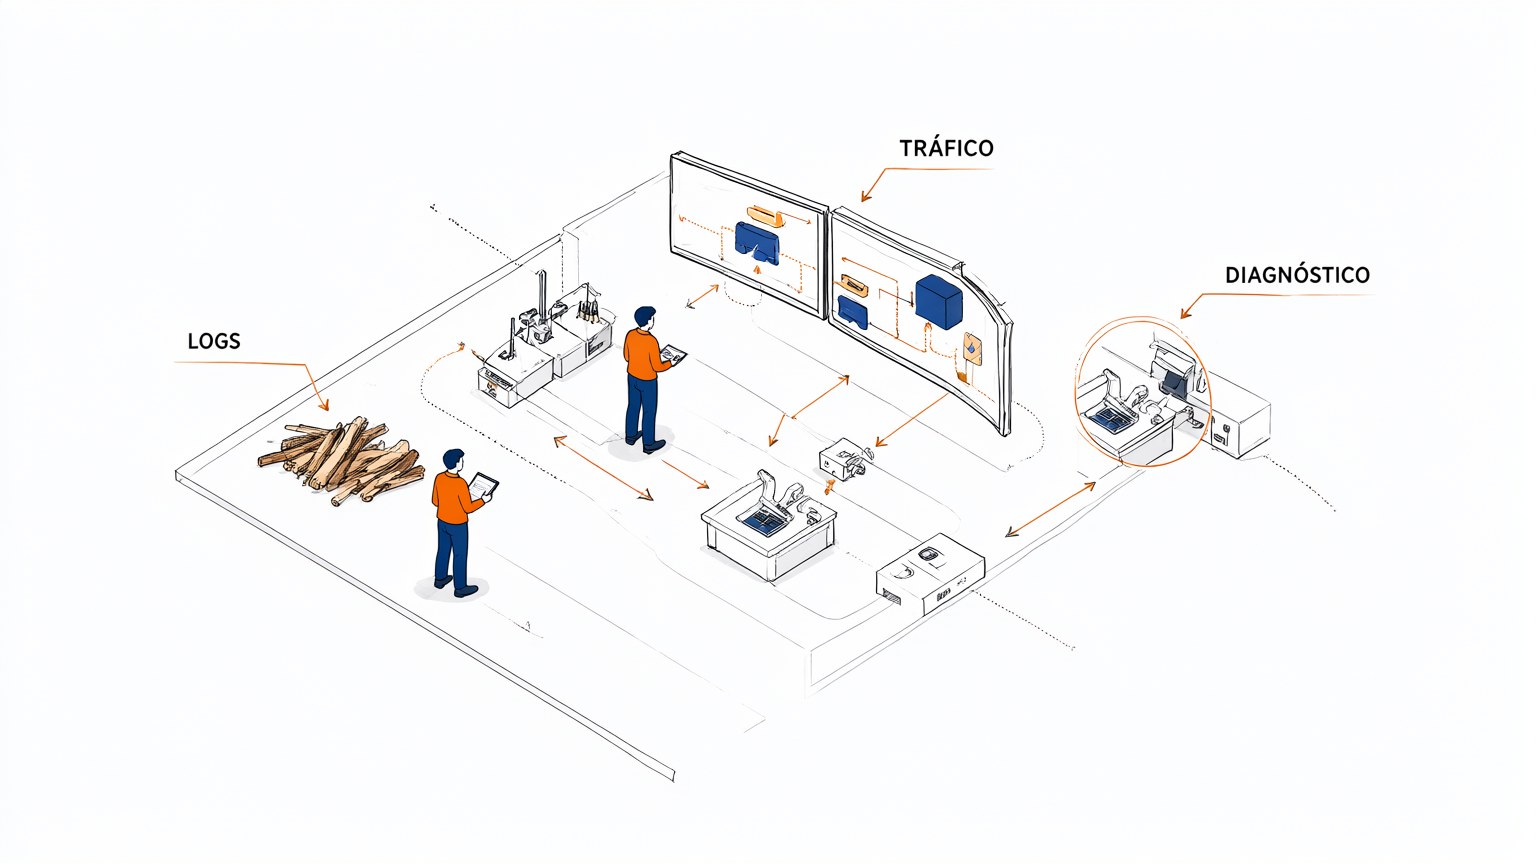
Tres vistas de log
FortiOS organiza el diagnóstico en tres tipos de log: tráfico, eventos y amenazas. Cada uno responde preguntas distintas, desde el flujo de paquetes hasta la actividad del sistema. Separarlos evita ruido y acelera el análisis.

Capas del sistema
Los logs de eventos registran la operación interna del equipo: inicios de sesión, cambios de configuración, alta disponibilidad y estado de servicios. Son el punto de partida para validar que el FortiGate funciona como se espera antes de culpar a la red.
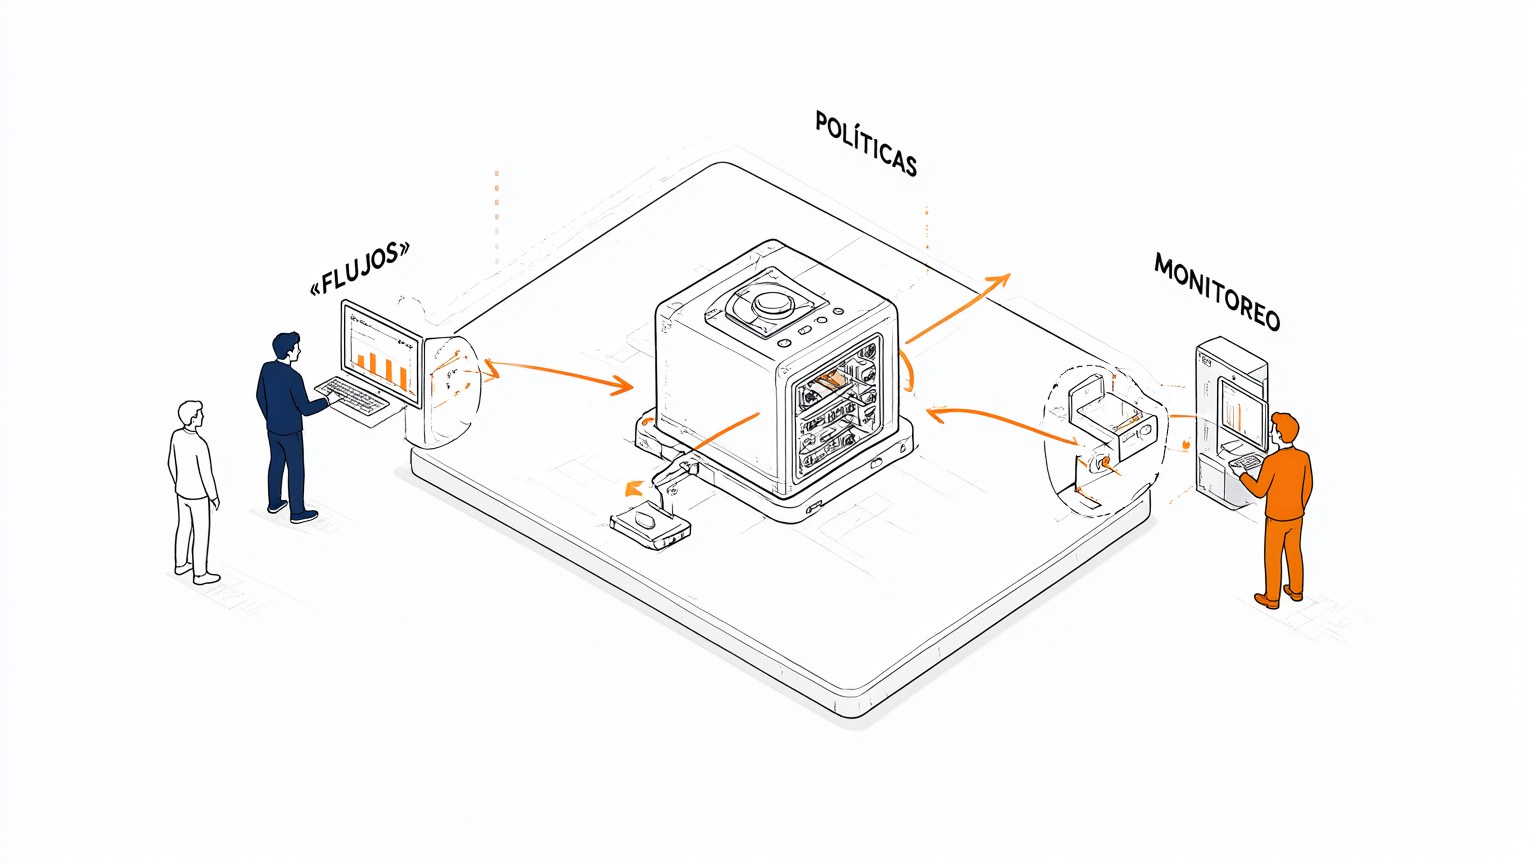
Flujo de tráfico
El log de tráfico documenta cada sesión: origen, destino, puerto, política aplicada y acción. Sirve para confirmar si una política permite o bloquea, y para identificar patrones de uso o anomalías de conectividad en la red.

Consola de eventos
Los registros ordenados se correlacionan con flechas para mostrar causa y efecto entre sesiones. Al cruzar hora, origen y política se reconstruye la secuencia de un incidente. Esa línea de tiempo es la base del diagnóstico.

Embudo de amenazas
El log de amenazas concentra detecciones de antivirus, IPS, web filter y sandbox. Las alertas bajan por un embudo de filtrado hasta los eventos críticos. Priorizar por severidad evita ahogarse en falsos positivos.
There are no comments for now.
to be the first to leave a comment.